Le 9 octobre 2026, des centaines de portefeuilles crypto se sont vidés presque en même temps, sur plusieurs blockchains. Leurs propriétaires n'avaient cliqué sur aucun lien douteux ni signé aucun contrat suspect. Ils avaient un point commun : un Ledger acheté chez CryptoBilis, un revendeur présent en Indonésie, en Malaisie et aux Philippines.
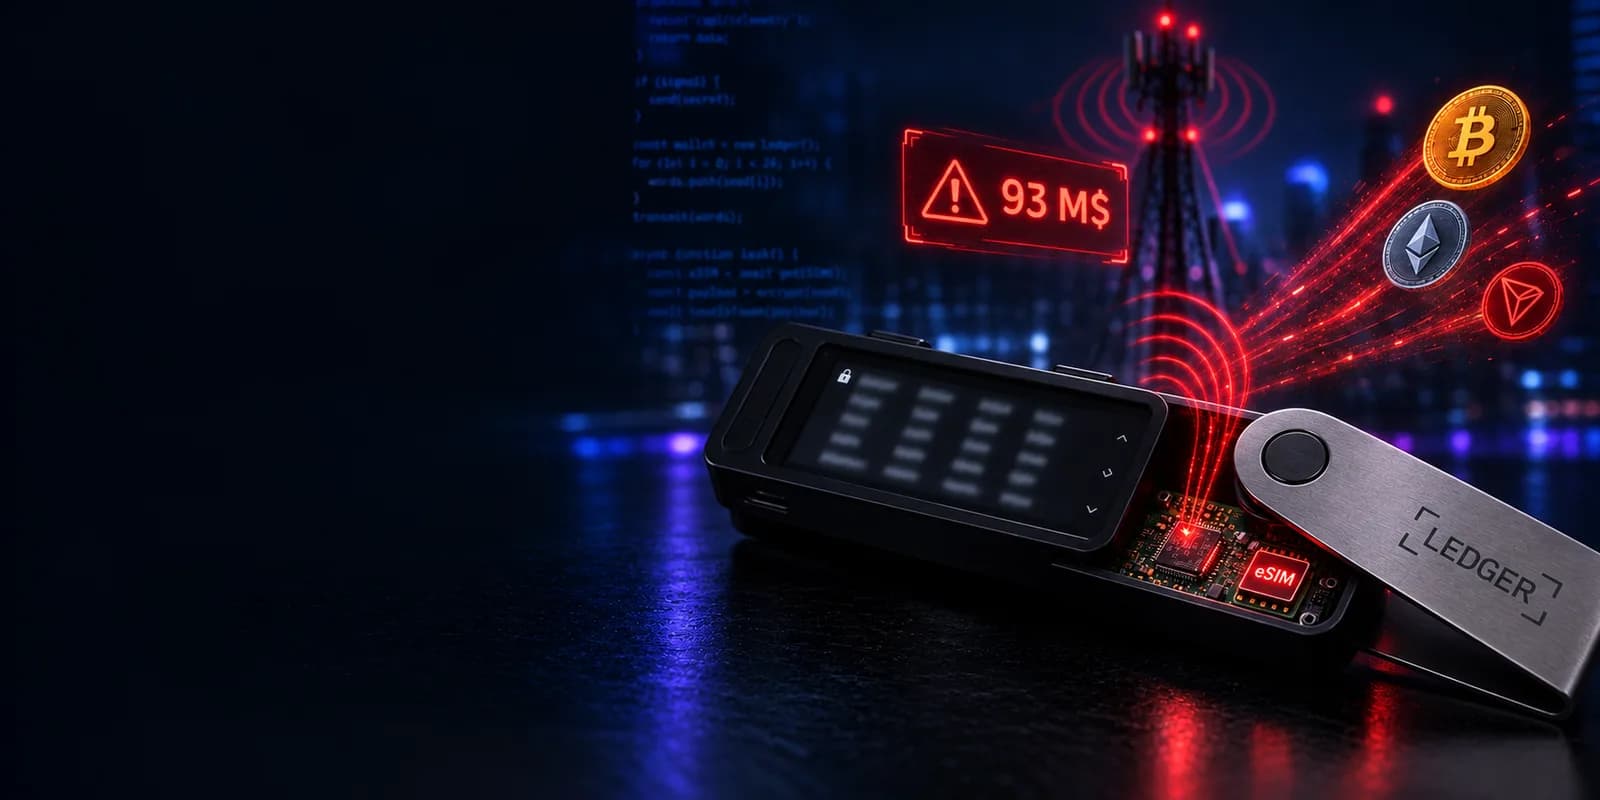
Quatre jours plus tard, Ledger a confirmé l'explication que beaucoup redoutaient : au moins un des appareils concernés contenait un implant matériel non autorisé, caché dans le boîtier, capable de lire la phrase de récupération affichée à l'écran et de l'envoyer à distance par le réseau mobile. Les chercheurs on-chain estiment les pertes jusqu'à 93 millions de dollars, réparties sur plus de 300 portefeuilles.
Ce n'est pas une faille dans la puce sécurisée de Ledger. C'est plus dérangeant que ça : une attaque sur le chemin que parcourt l'appareil entre l'usine et vous. Et elle pose une question que chaque détenteur de hardware wallet devrait se poser : d'où vient le mien ?
Votre sécurité repose-t-elle sur un seul point ? Le RIFT Score évalue en 3 minutes la robustesse de votre portefeuille, points de garde et sécurité compris. Gratuit.
Ce qui s'est passé
Le 9 octobre, les premiers utilisateurs d'Asie du Sud-Est signalent des portefeuilles vidés. Le compte support de Ledger confirme le jour même ouvrir une enquête, demande à CryptoBilis de suspendre ses ventes et ses expéditions, et publie une consigne : si vous avez acheté un appareil chez ce revendeur au cours des 90 derniers jours, ne l'initialisez pas.
Le 11 octobre, dans une mise à jour publiée sur X, Ledger précise que tous les cas confirmés concernent des appareils vendus par CryptoBilis, et que ses propres systèmes et ses ventes directes ne sont pas compromis.
Le 12 octobre, Ledger confirme qu'un appareil lié à l'enquête contenait un implant non autorisé.
Le 13 octobre, Ledger publie le fonctionnement de l'implant, rapporté par CoinDesk. CryptoBilis a cessé de vendre des hardware wallets Ledger.
Combien a été volé. Ledger n'a communiqué ni le nombre de victimes ni le montant total. Les estimations viennent des analystes on-chain : environ 92,9 millions de dollars sur 311 portefeuilles et cinq blockchains selon Bitquery, entre 86 et 93 millions selon les relevés repris par la presse. Tether a gelé environ 10 millions de dollars en USDT liés au vol, selon CoinDesk.
La chronologie on-chain reconstituée par les chercheurs montre une opération préparée : des portefeuilles vidés sur Tron et Bitcoin en quelques minutes, puis une seconde vague sur plus d'une centaine de portefeuilles Bitcoin environ une heure plus tard, ainsi que des fonds en ERC-20 sur Ethereum. Les portefeuilles ciblés avaient reçu, plusieurs semaines avant l'attaque, de petites quantités de crypto pour payer les frais de transaction le jour venu. Autrement dit, l'attaquant connaissait ces portefeuilles bien avant de les vider, et il a visé ceux qui contenaient des montants importants.
Comment l'implant fonctionne
Selon Ledger, l'implant était installé à l'intérieur du boîtier. Au moment de la configuration, quand l'écran affiche les 24 mots de la phrase de récupération, son microcontrôleur lit et décode les mots, puis les transmet par le réseau mobile LTE grâce à une eSIM. Avec ces 24 mots, l'attaquant peut reconstituer le portefeuille sur n'importe quel autre appareil et le vider quand il le décide.
Mark Karpelès, ancien patron de Mt. Gox, a acheté en Malaisie un appareil piégé et l'a démonté. Ses photos montrent une petite carte électronique logée sous l'écran, à la place du rembourrage habituel, avec un microcontrôleur, une antenne, une puce LTE et une eSIM. Selon lui, le module « surveille simplement ce qui s'affiche à l'écran ».
Deux détails de son témoignage changent la façon de voir le problème :
- L'appareil est arrivé sous film plastique intact. L'emballage ne permettait pas de détecter quoi que ce soit.
- Il a passé la vérification d'authenticité de Ledger (le « Genuine Check »). La puce sécurisée à l'intérieur est authentique. Le seul moyen fiable de trouver la carte en trop, selon lui, est d'ouvrir l'appareil.
Ledger le confirme à sa manière : l'implant n'a modifié ni l'élément sécurisé, ni le système d'exploitation, ni les transactions, ni les signatures. L'entreprise parle d'une attaque physique de la chaîne d'approvisionnement, et non d'une intrusion dans ses logiciels ou ses systèmes internes.
C'est le point essentiel de cette affaire. Tout le modèle de sécurité d'un hardware wallet repose sur une idée : la clé privée ne quitte jamais l'appareil. C'est vrai pour la puce. Mais la seed phrase, elle, est affichée en clair une fois, au moment de la configuration, pour que vous puissiez la recopier. L'attaquant n'a pas cherché à casser la puce. Il a regardé l'écran au bon moment.
La fenêtre d'exposition est peut-être plus large que 90 jours
La consigne de Ledger vise les achats faits chez CryptoBilis au cours des 90 derniers jours. Bitquery note pourtant que plus de 80 % des portefeuilles vidés qu'il a tracés ont reçu leurs premiers fonds en juin 2026 ou plus tard. Si ces portefeuilles correspondent à des appareils fraîchement configurés, des achats antérieurs à la fenêtre de 90 jours pourraient aussi être concernés.
CryptoBilis avait par ailleurs été racheté en mars 2026. Aucun lien entre ce rachat et l'attaque n'a été établi à ce stade.
Et en Europe ?
C'est la partie de l'affaire qui concerne directement les lecteurs français, et aussi celle où il faut être le plus prudent.
Le 12 octobre, un utilisateur de X, Johannes (@0xJohannes_), a affirmé avoir trouvé un second Ledger modifié, acheté dans un autre magasin MediaMarkt en Allemagne. Ses photos montrent des câbles supplémentaires et un module électronique. Selon lui, le stock venait d'Aqipa GmbH, distributeur officiel de Ledger depuis août 2023, principalement en Allemagne et en Autriche, et un employé lui aurait assuré que l'appareil n'était pas un retour client. Il réclame un rappel des produits.
Ce qui est établi, et ce qui ne l'est pas :
- Non vérifié : la découverte de Johannes. Ledger ne l'a ni confirmée ni démentie publiquement à ce jour.
- Non démontré : la liste élargie d'enseignes que l'analyste Darkfost estime susceptibles d'être approvisionnées par Aqipa (MediaMarkt, Saturn, Fnac-Darty, Boulanger, MediaMarkt Suisse). Être cité dans cette liste ne signifie pas avoir vendu des appareils piégés, et Cryptoast le rappelle explicitement.
- Confirmé par Ledger : tous les vols confirmés à ce jour concernent des appareils vendus par CryptoBilis. Ledger dit examiner les autres signalements et renforcer le contrôle de ses revendeurs.
Si vous avez acheté votre Ledger en magasin en France, il n'y a donc aucune raison de paniquer. Il y a en revanche une bonne raison de lire la suite.
Ce que vous devez faire
Si vous avez acheté chez CryptoBilis
Suivez à la lettre les consignes de Ledger :
- N'initialisez pas un appareil encore neuf.
- S'il est déjà configuré, transférez vos actifs vers un nouvel appareil, avec une nouvelle phrase de récupération générée sur ce nouvel appareil, idéalement acheté directement chez Ledger.
- Contactez le support Ledger par les canaux officiels, et portez plainte auprès de la police.
Si vous avez acheté ailleurs que chez Ledger
Amazon, magasin d'électronique, revendeur en ligne, occasion : Ledger ne demande rien aux autres acheteurs à ce stade. Mais la question à vous poser est simple : combien vaut ce qui dort sur cet appareil ? Si la réponse est « une somme que je ne pourrais pas perdre sans conséquence », migrer vers un Ledger acheté directement sur le site officiel coûte une centaine d'euros et une heure de manipulation. C'est une assurance raisonnable, pas une obligation. Et si vous n'avez pas encore acheté votre hardware wallet, la question ne se pose même pas : commandez-le chez Ledger. Notre guide migrer ses cryptos vers un Ledger détaille la procédure de transfert.
Dans tous les cas : la vague de phishing arrive
Chaque affaire Ledger médiatisée est suivie de faux e-mails, faux SMS et faux « techniciens » qui vous proposent de « vérifier » ou « sécuriser » votre appareil. Ledger ne vous appellera jamais, ne vous écrira jamais en message privé et ne vous demandera jamais vos 24 mots. Personne n'a besoin de votre seed phrase pour vous aider. Quiconque la demande cherche à vous voler.
Les règles à appliquer à tout hardware wallet
Cette affaire ne change pas la conclusion de fond : un hardware wallet reste la meilleure façon de conserver des cryptos sur le long terme. Elle rappelle en revanche que sa sécurité dépend aussi de la façon dont vous l'achetez et l'initialisez.
1. Achetez directement chez Ledger. C'est la leçon centrale de cette affaire, et elle vaut pour tout le monde, pas seulement pour les clients de CryptoBilis. Le site officiel de Ledger, point. Pas Amazon, pas Cdiscount, pas eBay ni Leboncoin, pas d'occasion, pas de « bonne affaire » chez un revendeur, même connu.
Pourquoi c'est si important :
- Chaque intermédiaire est une occasion d'ouvrir l'appareil. Entre l'usine et vous, un appareil vendu en direct ne passe que par Ledger et le transporteur. Un appareil vendu en magasin ou en ligne passe par un distributeur, un entrepôt, parfois un vendeur tiers. Il suffit d'un seul maillon compromis.
- Sur une marketplace, vous ne savez pas qui vend. Sur Amazon ou Cdiscount, une même fiche produit peut être servie par des dizaines de vendeurs tiers, et des stocks venant de sources différentes peuvent être mélangés dans le même entrepôt. Un produit retourné peut aussi être remis en vente. Vous n'avez aucun moyen de retracer le parcours de l'appareil que vous recevez.
- Même un revendeur officiel ne suffit pas. CryptoBilis était un revendeur agréé de Ledger. C'est précisément ce qui rend cette affaire marquante : le statut officiel n'a protégé personne.
- L'emballage et le contrôle d'authenticité ne vous protègent pas. L'appareil démonté par Mark Karpelès était sous film intact et a passé le Genuine Check. Si l'appareil a été modifié avant d'arriver chez vous, vous ne le verrez pas.
La différence de prix, quand il y en a une, se compte en dizaines d'euros. Ce que protège l'appareil se compte souvent en milliers.
2. N'utilisez jamais une seed phrase fournie avec l'appareil. Un hardware wallet légitime génère toujours la phrase de récupération lui-même, à la première configuration. Une carte déjà remplie dans la boîte est une arnaque, sans exception. Pour comprendre comment ces 24 mots sont générés et pourquoi ils donnent un accès total, lisez comment fonctionne une seed phrase.
3. Ne vous fiez pas qu'à l'emballage ni au contrôle d'authenticité. Ils restent utiles contre les contrefaçons grossières. Ils n'ont rien détecté ici, parce que la puce authentique était bien là.
4. Ne concentrez pas tout sur un seul point de défaillance. C'est la leçon la plus durable. Si une seule phrase de 24 mots, lue une seule fois sur un seul écran, suffit à vider l'intégralité de votre patrimoine crypto, votre sécurité tient à ce seul instant. Pour les montants importants, il existe des configurations où un attaquant devrait compromettre plusieurs appareils indépendants (multisig, répartition sur plusieurs portefeuilles) pour accéder à vos fonds.
Pour la vue d'ensemble des menaces actuelles, du phishing aux drainers, voyez comment sécuriser son portefeuille crypto en 2026.
Acheter votre Ledger à la source Commander sur le site officiel, c'est supprimer tous les intermédiaires entre l'usine et vous. Si vous hésitez entre les modèles, notre guide quelle Ledger choisir fait le tri selon votre profil.
👉 Commander sur le site officiel Ledger (-10 % + BTC offert avec le code MICA10) lien affilié · Détails de l'offre MICA10
Notre avis
Il serait facile de lire cette affaire comme « Ledger n'est pas sûr ». Ce serait passer à côté du sujet. La puce a tenu, le système d'exploitation a tenu, les signatures ont tenu. Ce qui a cédé, c'est un maillon que ni la technologie de Ledger ni l'utilisateur ne surveillaient : le trajet physique de l'appareil.
Le même mécanisme vise n'importe quel hardware wallet qui affiche une seed phrase à l'écran, quelle que soit la marque. La bonne réponse n'est donc pas de fuir le cold storage pour revenir sur un exchange, où le risque est bien plus élevé (le piratage de Bitget le rappelait il y a trois semaines). C'est de traiter l'achat et l'initialisation de l'appareil avec le même sérieux que la conservation des 24 mots. Concrètement : un Ledger s'achète chez Ledger, pas sur Amazon, pas chez un revendeur, pas d'occasion.
Ce qu'il faudra suivre dans les prochains jours : la confirmation ou non des cas européens, l'éventuelle extension de la fenêtre d'exposition au-delà de 90 jours, et les mesures de contrôle des revendeurs annoncées par Ledger.
La sécurité fait partie de la structure d'un portefeuille, pas d'une option à ajouter après. La formation RIFT-360 couvre la répartition des points de garde, le cold storage et la construction d'une allocation qui tient dans la durée, avec la méthode que nos coachs appliquent sur les portefeuilles de nos membres.
FAQ
Les Ledger ont-ils été piratés ? Pas au sens logiciel. Selon Ledger, l'implant n'a modifié ni la puce sécurisée, ni le système d'exploitation, ni les signatures. Des appareils ont été ouverts et modifiés physiquement avant d'arriver chez leurs acheteurs, pour espionner l'écran au moment où il affiche la phrase de récupération.
Combien a été volé ? Ledger n'a pas communiqué de chiffre. Les analystes on-chain estiment les pertes entre 86 et 93 millions de dollars, Bitquery avançant 92,9 millions sur 311 portefeuilles et cinq blockchains. Tether a gelé environ 10 millions de dollars en USDT liés au vol.
Qu'est-ce que CryptoBilis ? Un revendeur de hardware wallets présent en Indonésie, en Malaisie et aux Philippines. Tous les vols confirmés par Ledger concernent des appareils vendus par ce revendeur, qui a depuis cessé de vendre des Ledger.
Des Ledger piégés ont-ils été vendus en France ? Rien ne le montre à ce jour. Un utilisateur affirme avoir trouvé deux appareils modifiés achetés chez MediaMarkt en Allemagne, mais ce signalement n'est pas vérifié et Ledger ne l'a pas commenté. Les enseignes françaises citées sur les réseaux sociaux ne font l'objet d'aucune compromission démontrée.
Le Genuine Check de Ledger permet-il de détecter l'implant ? Non. Selon Mark Karpelès, l'appareil piégé qu'il a acheté a passé la vérification d'authenticité, car la puce sécurisée d'origine était bien présente. L'implant est un composant ajouté à côté, que seule l'ouverture de l'appareil permet de repérer.
Peut-on acheter un Ledger sur Amazon ? C'est déconseillé. Sur une marketplace, vous ne savez pas quel vendeur expédie l'appareil ni par quelles mains il est passé, et un produit retourné peut être remis en vente. Cette affaire montre qu'un appareil modifié peut être indétectable, même sous film intact et avec un contrôle d'authenticité réussi. Le seul circuit sans intermédiaire est le site officiel de Ledger.
Faut-il arrêter d'utiliser un hardware wallet ? Non. Un hardware wallet acheté en direct chez le fabricant et initialisé par vous reste la façon la plus sûre de conserver des cryptos sur le long terme, bien plus qu'un exchange. Cette affaire rappelle surtout d'acheter à la source et de ne jamais faire reposer tout son patrimoine sur une seule phrase de récupération.
Ledger peut-il me contacter pour sécuriser mon appareil ? Ledger ne vous appellera jamais, ne vous enverra jamais de message privé et ne vous demandera jamais vos 24 mots. Tout message de ce type est une tentative de phishing.
Sources : CoinDesk, Help Net Security, Cryptoast, Bitquery, communications de Ledger sur X.