Tout le monde sait qu'il ne faut jamais partager sa seed phrase. Beaucoup moins de gens savent ce qu'elle est réellement, et cette lacune produit des erreurs de raisonnement coûteuses.
On la traite comme un mot de passe. Ce n'en est pas un. Un mot de passe protège l'accès à un compte qui existe ailleurs. Une seed phrase, elle, contient le portefeuille. Les fonds ne sont pas dans votre appareil, ils sont sur la blockchain, et ces douze ou vingt-quatre mots sont la seule chose au monde capable de prouver qu'ils sont à vous.
Cet article explique le mécanisme : ce que les mots encodent, pourquoi ceux-là, ce que change le choix entre douze et vingt-quatre, ce qu'est ce fameux vingt-cinquième mot dont presque personne ne parle, et ce contre quoi une seed phrase ne vous protège pas.
Pour la partie stockage et bonnes pratiques de protection, nous avons déjà publié un guide dédié : voyez comment sécuriser son portefeuille crypto, qui couvre les supports métalliques, le Shamir Backup et la procédure de test de récupération.
1. Ce que les mots encodent réellement
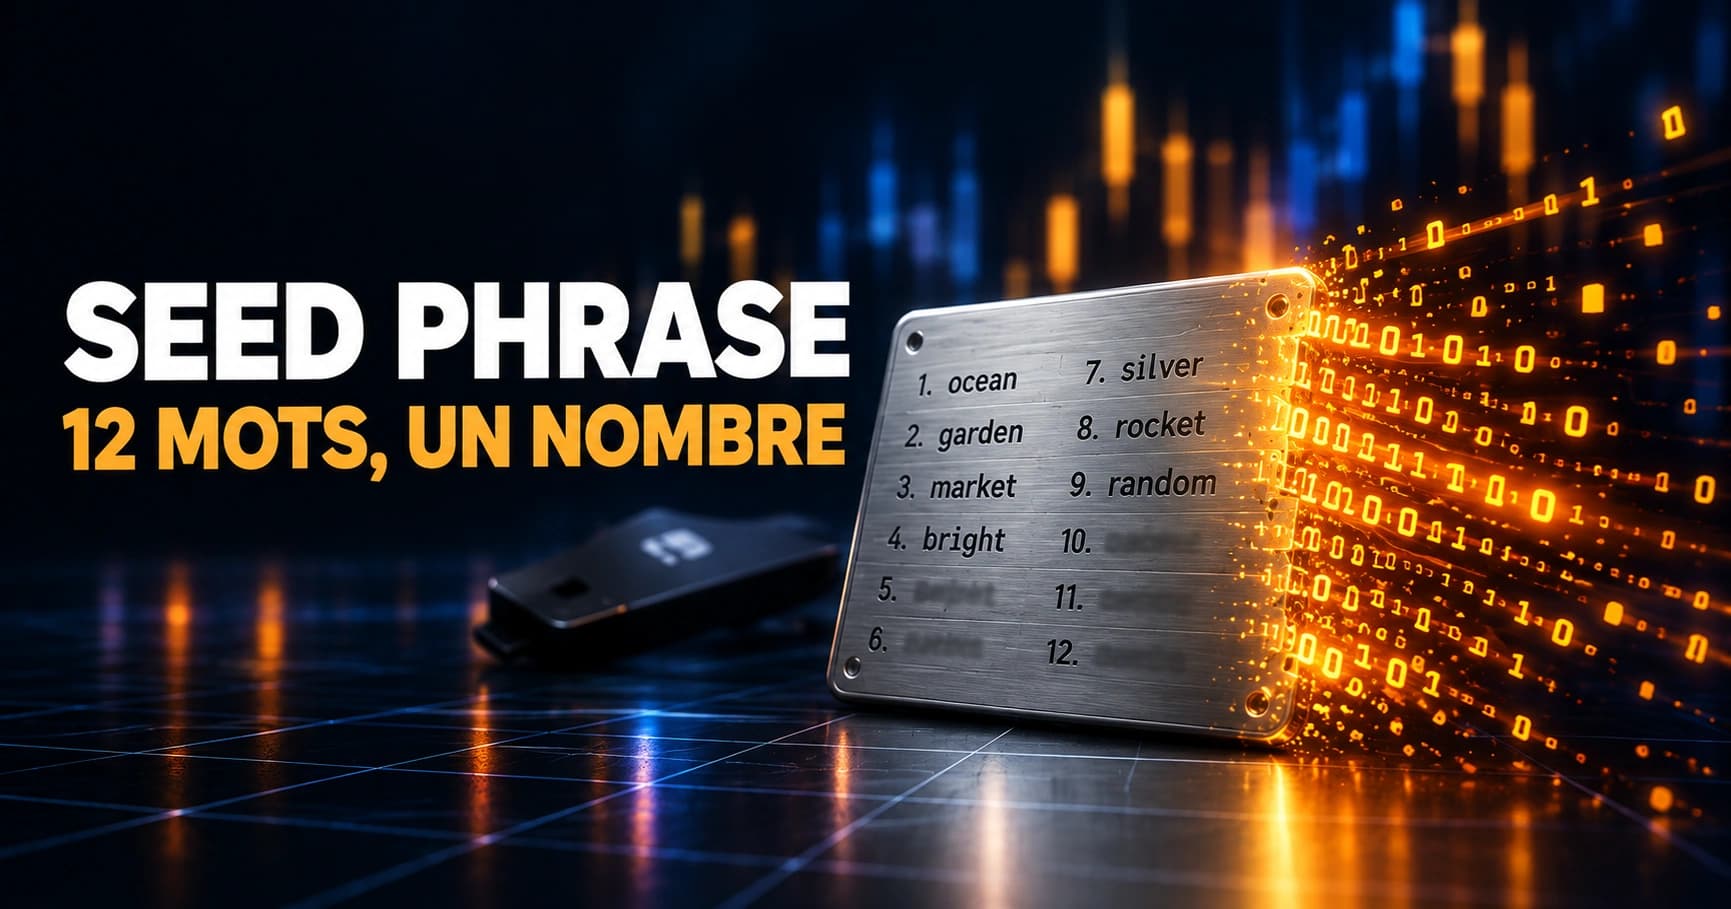
Votre seed phrase n'est pas une phrase choisie au hasard dans un dictionnaire. C'est la représentation lisible d'un nombre.
Quand vous initialisez un portefeuille, l'appareil génère une suite aléatoire de bits, ce qu'on appelle l'entropie. Ce nombre est ensuite découpé en tranches, et chaque tranche est traduite en un mot issu d'une liste normalisée de 2 048 mots, définie par le standard BIP-39.
Pourquoi 2 048 ? Parce que 2 048 est deux puissance onze. Chaque mot encode donc exactement onze bits d'information. Douze mots représentent 132 bits, vingt-quatre mots en représentent 264.
C'est tout. Vos mots ne sont pas un code secret à décrypter, ce sont des chiffres déguisés en vocabulaire, parce qu'un être humain recopie plus fidèlement « abandon ability able » qu'une suite de soixante-quatre caractères hexadécimaux.
Les derniers bits ne sont pas de l'entropie
Détail que presque aucun article ne mentionne, et qui a une conséquence pratique : une partie des bits sert de somme de contrôle.
Sur une phrase de douze mots, 128 bits sont de l'entropie véritable et 4 bits forment un contrôle d'intégrité. Sur vingt-quatre mots, c'est 256 bits d'entropie et 8 bits de contrôle.
Conséquence concrète : on ne peut pas inventer une seed phrase valide en choisissant douze mots au hasard dans la liste. La probabilité que la somme de contrôle tombe juste est d'environ une sur seize. C'est aussi pour cette raison qu'un hardware wallet refuse une phrase mal recopiée : il détecte l'incohérence avant même de chercher des fonds.
Pourquoi les quatre premières lettres suffisent
Les 2 048 mots de la liste anglaise ont été choisis pour que les quatre premières lettres de chacun soient uniques. « abandon » ne peut être confondu avec aucun autre mot commençant par « aban ».
C'est pourquoi les supports de sauvegarde métalliques ne proposent souvent que quatre caractères par mot : ce n'est pas une approximation, c'est mathématiquement suffisant pour reconstituer la phrase entière.
2. Douze ou vingt-quatre mots : ce que ça change vraiment
La question revient sans cesse, et la réponse honnête est contre-intuitive.
Douze mots offrent 128 bits de sécurité, vingt-quatre en offrent 256. Sur le papier, le second est astronomiquement plus résistant.
En pratique, la différence est sans objet. Casser 128 bits par force brute dépasse déjà largement ce que permettraient les ressources énergétiques disponibles sur Terre. Passer à 256 bits, c'est ajouter une seconde serrure à une porte blindée qu'on ne sait pas ouvrir.
Le vrai arbitrage est ailleurs, et il est humain. Vingt-quatre mots, c'est deux fois plus de caractères à recopier sans erreur, à graver, à vérifier, à transmettre. Le risque réel n'est pas le cassage cryptographique, c'est la faute de recopie et la perte. Sur ce terrain, douze mots sont plus sûrs que vingt-quatre.
Notre recommandation pratique : gardez ce que votre appareil génère par défaut, et concentrez votre énergie sur la qualité de la sauvegarde plutôt que sur la longueur de la phrase.
3. Une seule phrase pour toutes vos cryptos
Voici ce qui distingue fondamentalement une seed phrase d'un mot de passe.
À partir de votre phrase, l'appareil calcule une clé maîtresse, puis dérive de manière déterministe un arbre entier de clés privées : une branche pour Bitcoin, une pour Ethereum, une pour chaque compte, et autant d'adresses que nécessaire dans chaque branche. C'est le principe des portefeuilles hiérarchiques déterministes.
Déterministe signifie que le calcul donne toujours le même résultat. Deux appareils différents, alimentés par la même phrase, reconstruisent exactement les mêmes clés et retrouvent exactement les mêmes fonds.
Trois conséquences pratiques en découlent.
Une seule sauvegarde couvre tout. Vous n'avez pas à sauvegarder chaque cryptomonnaie séparément, la phrase les régénère toutes.
L'appareil n'a aucune importance. Un hardware wallet perdu, cassé ou volé ne fait perdre aucun fonds tant que la phrase est intacte : vous restaurez sur un autre appareil, même d'une autre marque, puisque le standard est commun. C'est l'inverse de l'intuition courante, qui accorde une valeur excessive au boîtier.
Il n'existe aucun recours. Personne ne détient de copie, aucun support ne peut la régénérer, aucune procédure de récupération n'existe. C'est le prix de l'auto-conservation, et c'est exactement pour cette raison que nous insistons autant sur le fait qu'un exchange n'est pas une banque.
4. Le vingt-cinquième mot, ou passphrase
C'est le sujet le plus mal compris de toute la self-custody, et il est absent de la quasi-totalité des guides francophones.
Le standard BIP-39 prévoit une option : ajouter à votre phrase un texte libre de votre choix, appelé passphrase, souvent surnommé le vingt-cinquième mot.
Ce qu'il faut comprendre, c'est que cette passphrase ne protège pas votre portefeuille : elle en crée un autre. Avec la passphrase, vous accédez à un ensemble de comptes. Sans elle, la même seed phrase ouvre un ensemble de comptes totalement différent, parfaitement valide, mais vide ou contenant autre chose.
Il n'y a pas de bonne ou de mauvaise passphrase, pas de message d'erreur, pas de refus. Chaque passphrase mène simplement à un portefeuille distinct.
L'avantage est réel : quelqu'un qui trouve votre sauvegarde de vingt-quatre mots n'accède qu'au portefeuille sans passphrase. Certains y laissent volontairement un petit montant, de sorte qu'une découverte semble avoir livré le contenu réel.
Le danger l'est tout autant, et il est sous-estimé. Une passphrase oubliée est définitivement perdue, sans aucune possibilité de récupération, y compris si vous détenez la seed phrase complète. Une faute de frappe, une majuscule, un espace en trop mènent à un portefeuille vide sans que rien ne vous signale l'erreur.
Notre position : la passphrase est un outil pour utilisateurs avancés qui ont déjà une pratique rigoureuse de la sauvegarde. Si votre gestion de la seed phrase n'est pas encore irréprochable, l'ajouter multiplie les points de défaillance au lieu de les réduire.
Un test qui ne coûte rien Si vous utilisez une passphrase, vérifiez au moins une fois par an que vous savez encore la saisir exactement, en restaurant sur un appareil vierge avec un montant symbolique. La procédure complète figure dans notre guide de sécurisation du portefeuille.
5. Ce que la seed phrase ne protège pas
Une sauvegarde parfaite ne vous met pas à l'abri. Elle répond à un seul risque : la perte d'accès. Elle n'en couvre aucun autre.
Elle ne protège pas contre vos propres signatures. Si vous autorisez un contrat malveillant à dépenser vos tokens, la transaction est parfaitement valide et signée par vous. La seed phrase a fonctionné exactement comme prévu. C'est pour cette raison qu'il faut surveiller et révoquer ses autorisations, comme nous l'expliquons dans notre article sur Revoke.cash.
Elle ne protège pas contre le phishing. Aucun appareil, aucun standard ne vous empêche de saisir vos mots sur un faux site de « vérification ». Le standard fonctionne, c'est la saisie qui trahit.
Elle ne protège pas contre la contrainte physique. C'est précisément le scénario auquel répond la passphrase, en permettant de révéler une sauvegarde qui ne mène pas au portefeuille principal.
Et elle ne protège pas contre votre disparition, ce qui nous amène au dernier point.
6. La question qu'on évite : et si vous disparaissez ?
Une seed phrase parfaitement sécurisée est, par construction, parfaitement inaccessible à vos proches.
Le paradoxe est cruel : plus votre sauvegarde est rigoureuse, plus vos actifs sont susceptibles de disparaître avec vous. Un coffre dont personne ne connaît l'existence, une passphrase mémorisée et jamais écrite, des fragments Shamir répartis sans que quiconque sache qu'ils forment un ensemble.
Il n'existe pas de solution universelle, mais trois principes réduisent le risque.
Séparer l'information de l'accès. Un proche peut savoir qu'un patrimoine crypto existe, et où chercher les instructions, sans détenir lui-même les mots.
Documenter la procédure, pas le secret. Un document qui explique quel type de portefeuille, quel appareil, quelle démarche suivre, sans contenir la phrase, peut être conservé avec vos papiers importants.
Anticiper le volet juridique et fiscal, qui est un sujet à part entière. Nous l'abordons sous l'angle patrimonial dans investir 50 000 euros en crypto, approche patrimoniale.
Questions fréquentes
Peut-on retrouver une seed phrase perdue ?
Non. Aucun éditeur, aucun fabricant, aucun service ne conserve de copie. C'est la différence structurelle avec un mot de passe bancaire.
Deux portefeuilles peuvent-ils générer la même seed phrase ?
Théoriquement possible, pratiquement impossible. Avec 128 bits d'entropie, le nombre de combinaisons dépasse largement toute capacité de collision réaliste.
Puis-je restaurer une seed phrase Ledger sur un Trezor, ou l'inverse ?
Oui dans la plupart des cas, puisque les deux respectent le standard BIP-39. Attention toutefois : le Shamir Backup de Trezor suit un standard différent, non interopérable, et la passphrase doit être saisie à l'identique.
Faut-il changer de seed phrase régulièrement ?
Non, sauf si vous avez une raison de penser qu'elle a été exposée. Dans ce cas, il ne s'agit pas de « changer » la phrase : il faut créer un nouveau portefeuille et y transférer l'intégralité des fonds.
Une seed phrase notée en photo est-elle vraiment dangereuse ?
Oui. Les photos partent en sauvegarde cloud automatique, et les logiciels malveillants spécialisés cherchent précisément ces images. C'est l'erreur la plus fréquente que nos coachs rencontrent.
En résumé
Une seed phrase est un nombre aléatoire traduit en mots, tirés d'une liste normalisée de 2 048, dont une petite partie sert de contrôle d'intégrité. Elle ne protège pas un portefeuille, elle le constitue, et en régénère l'intégralité sur n'importe quel appareil compatible.
Douze mots suffisent en pratique. La passphrase optionnelle crée un portefeuille distinct plutôt qu'elle ne sécurise l'existant, avec un gain réel et un risque d'oubli définitif. Et aucune sauvegarde, si parfaite soit-elle, ne protège d'une signature imprudente ni ne règle la question de la transmission.
La sécurité n'est pas une case à cocher, c'est une pratique. La formation RIFT-360 couvre l'auto-conservation, la gestion des autorisations DeFi et la structuration d'un patrimoine crypto qui tient dans la durée.