
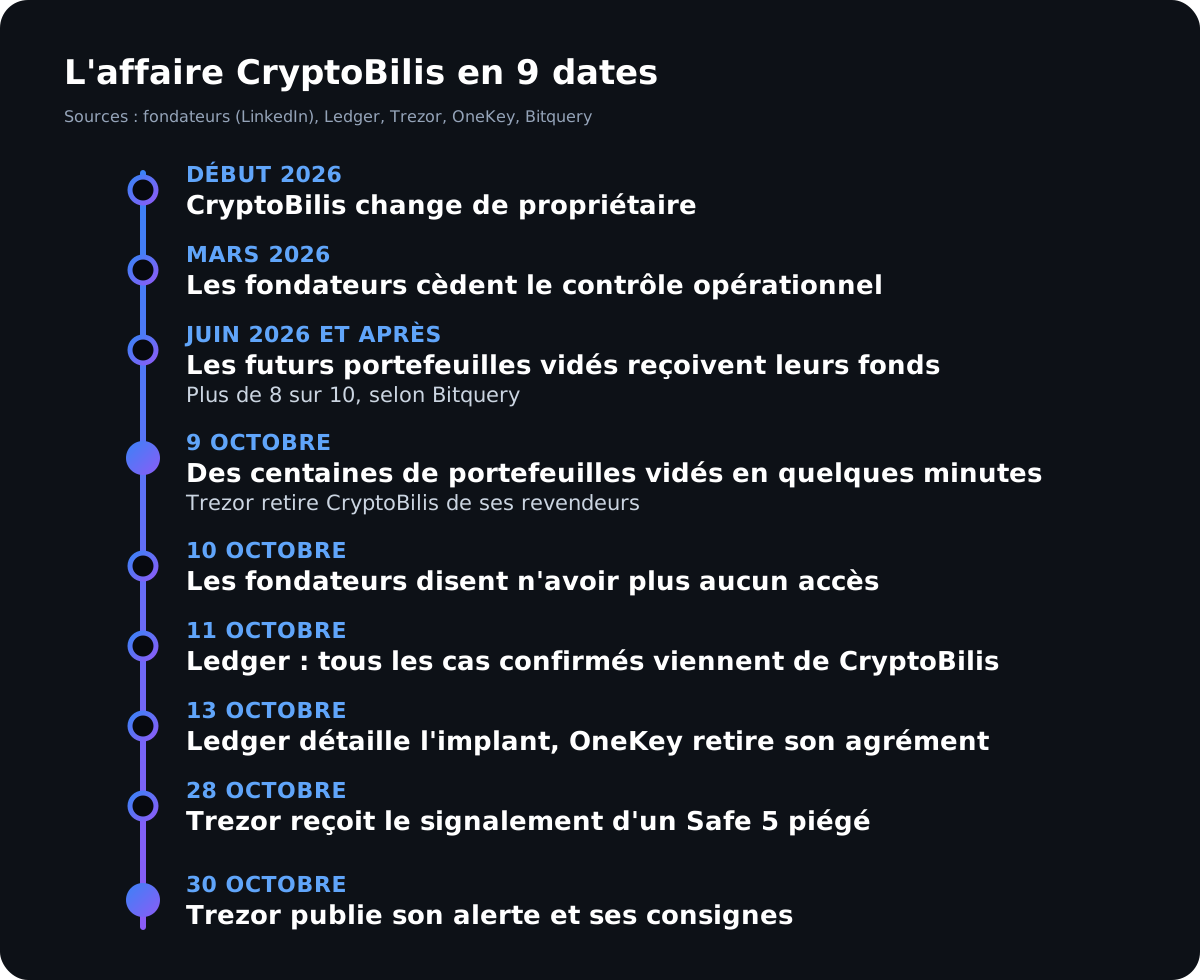
CryptoBilis est un revendeur de hardware wallets d'Asie du Sud-Est, agréé par Ledger, Trezor et OneKey. Ses fondateurs disent l'avoir vendu au début de 2026 et avoir perdu tout contrôle en mars. Le 9 octobre, plus de 300 portefeuilles se vidaient : tous les cas confirmés par Ledger concernent des appareils passés par ce revendeur. Aucune preuve publique ne relie à ce jour le changement de propriétaire aux implants.
Nous avons consacré un article aux Ledger piégés et un autre au Trezor Safe 5 signalé. Celui-ci raconte l'histoire de l'intermédiaire qui relie les deux affaires : ce qui est établi, ce que disent les intéressés, et ce que personne ne sait encore.
L'affaire en chiffres, au 1er novembre 2026. Côté Ledger :
- 1 appareil piégé confirmé
- 300+ portefeuilles vidés
- 93 M$ de pertes estimées
- 10 M$ en USDT gelés
Côté Trezor et OneKey :
- 1 Trezor signalé comme piégé
- 4 Trezor sains à l'examen
- 0 perte signalée
Ces chiffres demandent quelques précisions. Ledger parle d'un volume limité d'appareils piégés, sans donner de nombre. Les portefeuilles vidés sont comptés par les analystes on-chain (311 pour Bitquery, 324 pour un autre décompte), et les pertes estimées vont de 86 à 93 millions de dollars, des chiffres que Ledger n'a pas vérifiés. Le Trezor signalé, un Safe 5, n'a pas encore été examiné ; les quatre autres l'ont été.
Le chiffre qui manque : combien d'appareils sont passés par CryptoBilis. Ni le revendeur, ni Ledger, ni Trezor, ni OneKey ne l'ont rendu public. Sans lui, impossible de dire quelle part du stock a été piégée. Attention aussi à ne pas confondre portefeuilles et appareils : une même personne peut avoir plusieurs portefeuilles sur un seul hardware wallet, donc 300 portefeuilles vidés ne veulent pas dire 300 appareils piégés.
Votre sécurité repose-t-elle sur un seul point ? Le securise-tes-cryptos évalue en 3 minutes la robustesse de votre portefeuille, points de garde et sécurité compris. Gratuit.
Qui est CryptoBilis ?
Photo : Simon Wiedensohler sur Unsplash.
CryptoBilis est un revendeur spécialisé dans les hardware wallets, présent en Indonésie, en Malaisie et aux Philippines. Il ne fabrique rien : il achète des appareils aux fabricants et les revend à des particuliers de la région.
Son atout était son statut : revendeur agréé de plusieurs grandes marques. Ledger, Trezor et OneKey le comptaient parmi leurs partenaires officiels. Pour un acheteur d'Asie du Sud-Est, c'était donc un circuit présenté comme sûr, avec la caution des fabricants.
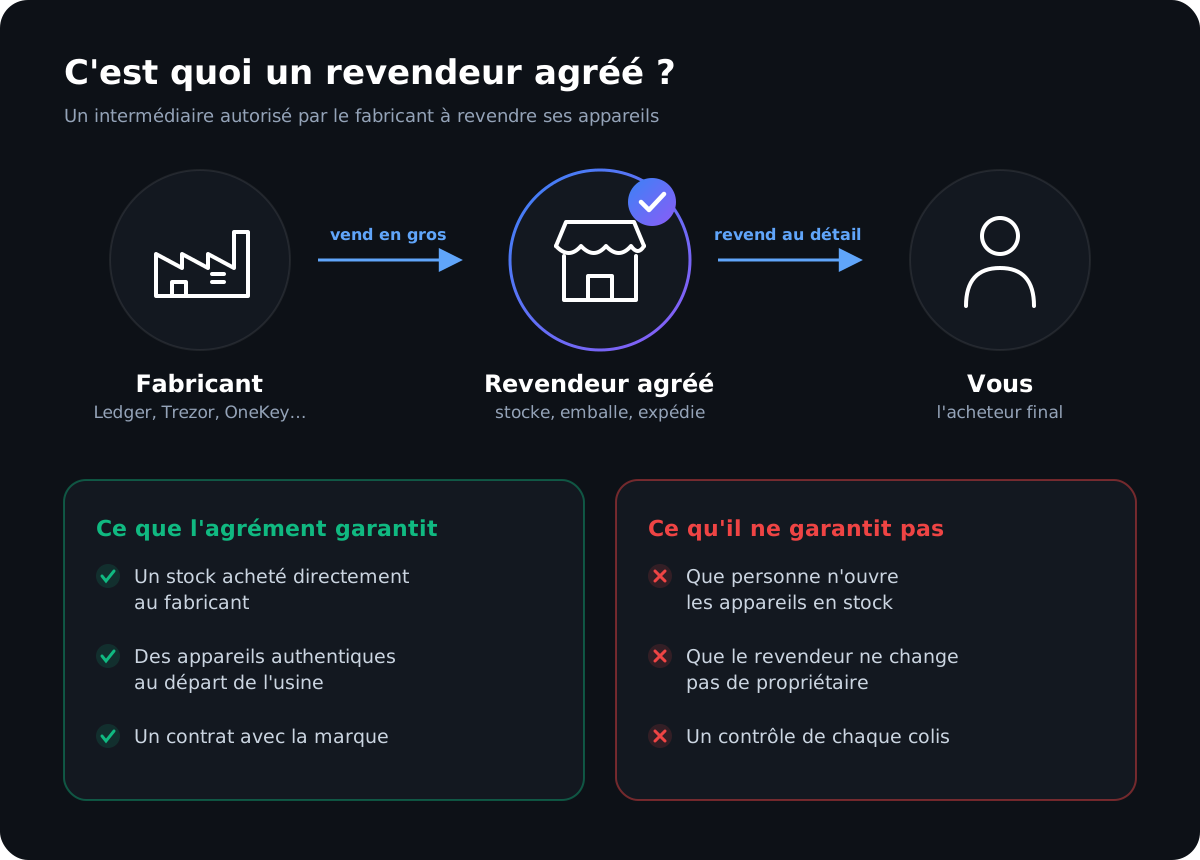
La société a été cofondée par Arravind Prabu, présenté comme son ancien PDG, et Vimalatheethan. Les deux fondateurs se sont exprimés publiquement après l'affaire, c'est pourquoi nous les citons.
Le rachat : ce que disent les fondateurs
Le 10 octobre, au lendemain des premiers vols, Arravind Prabu publie un communiqué sur LinkedIn, repris par Bitcoin.com et TokenPost. Son message tient en une idée : la société n'était plus à eux.
Selon sa version :
- de nouveaux propriétaires ont racheté CryptoBilis au début de 2026 ;
- ils ont pris le contrôle opérationnel et administratif en mars ;
- depuis, les fondateurs n'ont plus « aucun accès, identifiant, visibilité ni contrôle administratif » sur les systèmes de la société ;
- ils n'interviennent plus que dans un rôle de conseil et de coordination ;
- le contrat de vente leur interdisait toute annonce publique avant mi-octobre, et tous les fournisseurs avaient été prévenus du changement.
Le communiqué renvoie toutes les questions opérationnelles vers le responsable actuel de la société.
Pourquoi nous ne nommons pas l'acheteur. La presse crypto a cité des registres d'entreprise désignant un nouvel actionnaire unique, ainsi que le nom du dirigeant actuel. Ce sont des particuliers, et personne ne les accuse officiellement de quoi que ce soit. Les nommer dans un article sur un vol de plusieurs dizaines de millions de dollars reviendrait à les désigner comme suspects sans preuve. Cela n'apporterait rien à votre sécurité.
Ce que le communiqué ne dit pas. Il ne précise pas si le stock d'appareils faisait partie de la vente, ni qui avait accès aux hardware wallets avant leur expédition. Ce sont pourtant les deux questions qui comptent pour comprendre comment des appareils piégés ont pu partir chez des clients.
Le 9 octobre : les portefeuilles se vident
Le 9 octobre 2026, des utilisateurs d'Asie du Sud-Est signalent des portefeuilles vidés presque en même temps, sur plusieurs blockchains. Ils n'ont signé aucune transaction suspecte. Leur point commun : un Ledger acheté chez CryptoBilis.
Les estimations des pertes varient selon les analystes : de 86 à 93 millions de dollars sur plus de 300 portefeuilles selon la plupart des relevés, jusqu'à 102 millions sur 324 portefeuilles selon un décompte cité par TokenPost. Ledger précise que ces chiffres viennent de tiers et qu'il ne les a pas entièrement vérifiés. Tether a gelé environ 10 millions de dollars en USDT liés au vol.
Le mode opératoire explique la rapidité : chaque phrase de récupération était partie par le réseau mobile, bien avant le jour du vol. Le 9 octobre, il ne restait plus qu'à s'en servir.
Photo : User_Pascal sur Unsplash.
Un détail de Bitquery : plus de 8 portefeuilles vidés sur 10 avaient reçu leurs premiers fonds en juin 2026 ou après. C'est une coïncidence de dates, pas une preuve de lien.
Comment l'implant fonctionnait
Photo : Alexandre Debiève sur Unsplash.
Le 11 octobre, Ledger confirme que tous les cas confirmés concernent des appareils vendus par CryptoBilis, et que ses propres systèmes et ses ventes directes ne sont pas compromis. Le 13, son équipe de sécurité détaille le mécanisme.
Une carte électronique ajoutée dans le boîtier lit les 24 mots de la phrase de récupération au moment où l'écran les affiche, lors de la configuration. Elle les envoie ensuite par le réseau mobile, grâce à une eSIM. Selon Ledger, l'implant ne modifie ni la puce sécurisée, ni le système d'exploitation, ni les transactions.
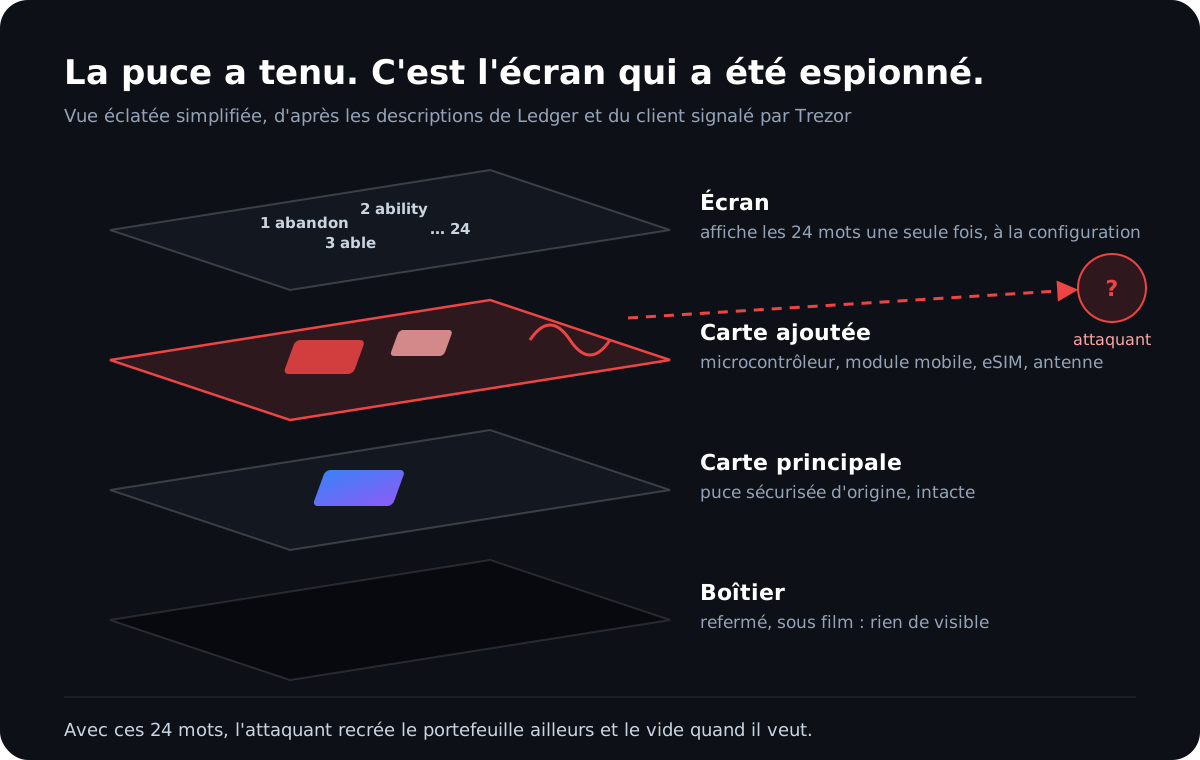
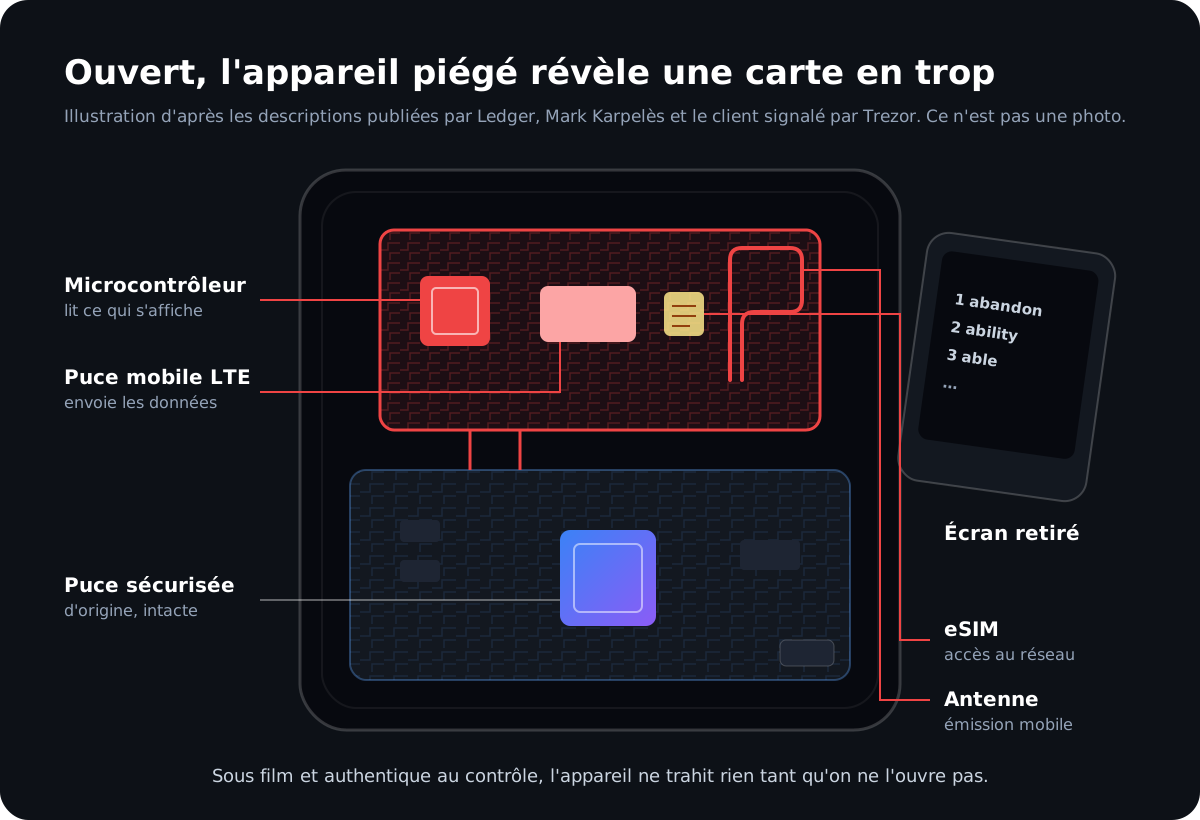
Voir les vraies photos. Mark Karpelès, ancien patron de Mt. Gox, a démonté un Ledger piégé acheté en Malaisie et publié sur X les photos de la carte ajoutée sous l'écran : microcontrôleur, antenne, puce LTE et eSIM, selon Help Net Security. Nous ne reproduisons pas ses photos, qui lui appartiennent.
C'est ce qui rend l'attaque si difficile à détecter. L'appareil est authentique, il passe les contrôles d'authenticité, et il arrive sous film. Seule son ouverture permet de trouver la carte en trop.
Trois marques, trois situations
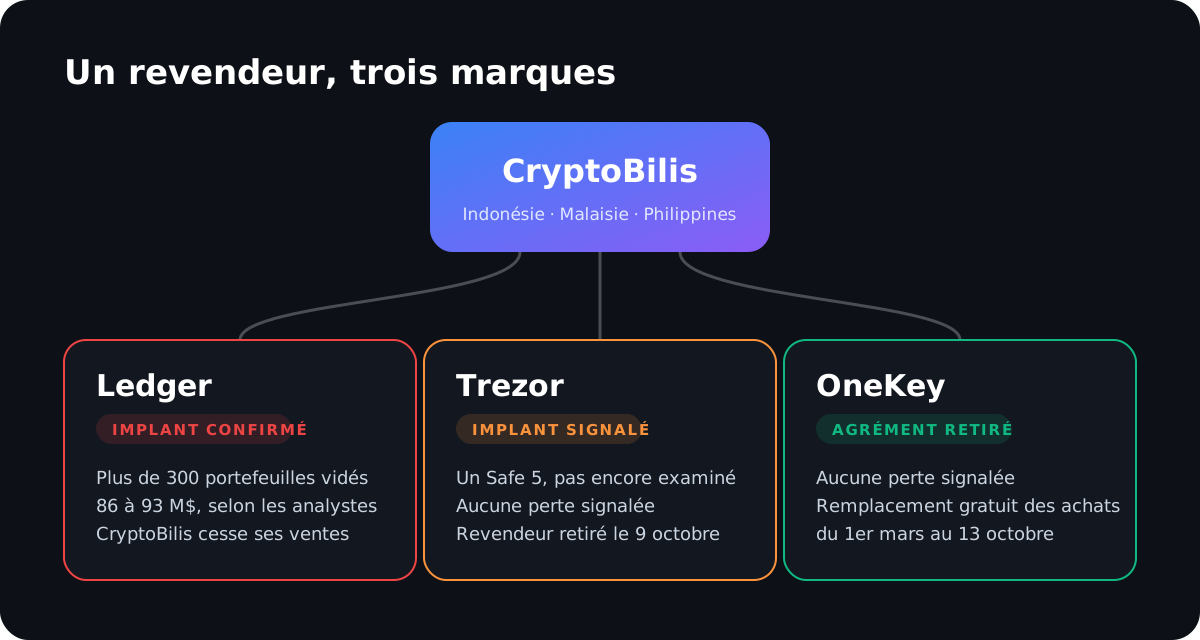
Une fois l'origine identifiée, chaque fabricant a réagi pour ses propres appareils vendus par CryptoBilis.
Ledger : implant confirmé, des vols. Ledger a demandé à CryptoBilis de suspendre ses ventes et ses expéditions. Le revendeur a confirmé avoir cessé toute vente de hardware wallets. Ledger a aussi rappelé à ses revendeurs agréés de ne jamais remettre en stock un produit retourné.
Trezor : implant signalé, pas encore confirmé. Trezor a retiré CryptoBilis de ses revendeurs dès le 9 octobre, par précaution. Le 28 octobre, un client indonésien lui a signalé un Trezor Safe 5 piégé, acheté chez CryptoBilis en août. Trezor juge le signalement crédible mais n'a pas encore examiné l'appareil, et aucune perte n'a été signalée. Les quatre autres appareils CryptoBilis qu'il a pu examiner (un Safe 7, deux Safe 5 et un Safe 3) ne présentaient aucune modification. Le détail dans notre article sur le Trezor Safe 5 piégé.
OneKey : agrément retiré, aucune perte. OneKey a retiré son agrément à CryptoBilis et propose un remplacement gratuit des appareils achetés chez lui entre le 1er mars et le 13 octobre 2026. Aucune perte n'a été signalée par ses clients.
Ce que l'on ne sait pas encore
Photo : ThisisEngineering sur Unsplash.
C'est la partie la plus importante de cette histoire, parce qu'elle est encore ouverte :
- Qui a posé les implants, où et quand. Aucune enquête publique n'a désigné de responsable.
- Si le changement de propriétaire est lié aux implants. Les dates coïncident, mais aucune preuve publique ne le démontre.
- Si d'autres revendeurs sont touchés. MediaMarkt Saturn a suspendu la vente des Ledger en Europe le 13 octobre, après le signalement d'un client allemand. Ledger n'a pas confirmé de vol lié à un appareil acheté ailleurs que chez CryptoBilis.
- Ce que révélera l'examen du Trezor par le laboratoire du fabricant.
Nous mettrons cet article à jour à chaque élément confirmé.
Le maillon faible : le trajet de l'appareil
L'affaire CryptoBilis ne montre pas qu'un fabricant est moins sûr qu'un autre. Elle montre que la sécurité d'un hardware wallet commence avant que vous l'ayez entre les mains. La puce peut être inviolable : si l'appareil a été ouvert en chemin, elle ne vous protège pas au moment où la phrase de récupération s'affiche.
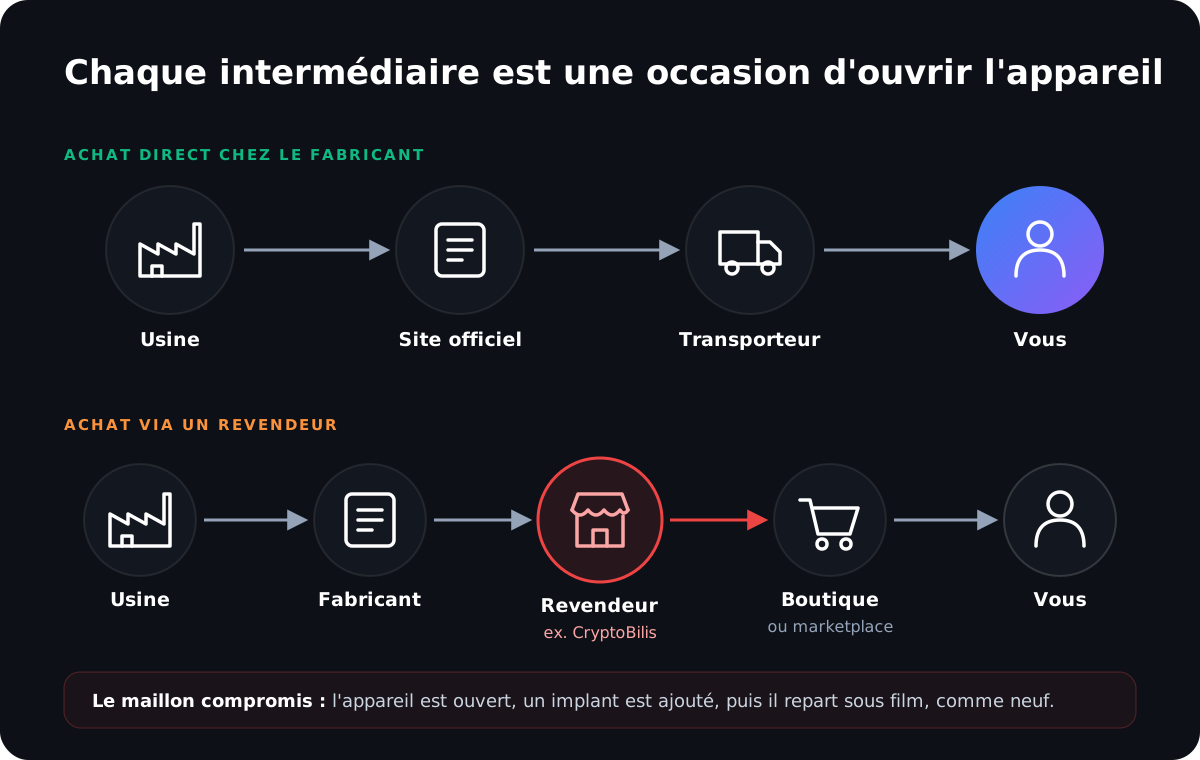
Les trois règles qui en découlent :
- Achetez directement sur le site officiel du fabricant. CryptoBilis était agréé par trois marques : le statut officiel n'a protégé personne.
- N'utilisez jamais une phrase de récupération que vous n'avez pas générée vous-même, et ne la saisissez jamais sur un appareil dont l'origine est douteuse. Pour comprendre pourquoi, lisez comment fonctionne une seed phrase.
- Ne faites pas reposer tout votre patrimoine sur une seule phrase. Pour les montants importants, une configuration à plusieurs appareils (multisig, répartition sur plusieurs portefeuilles) oblige un attaquant à compromettre plusieurs points.
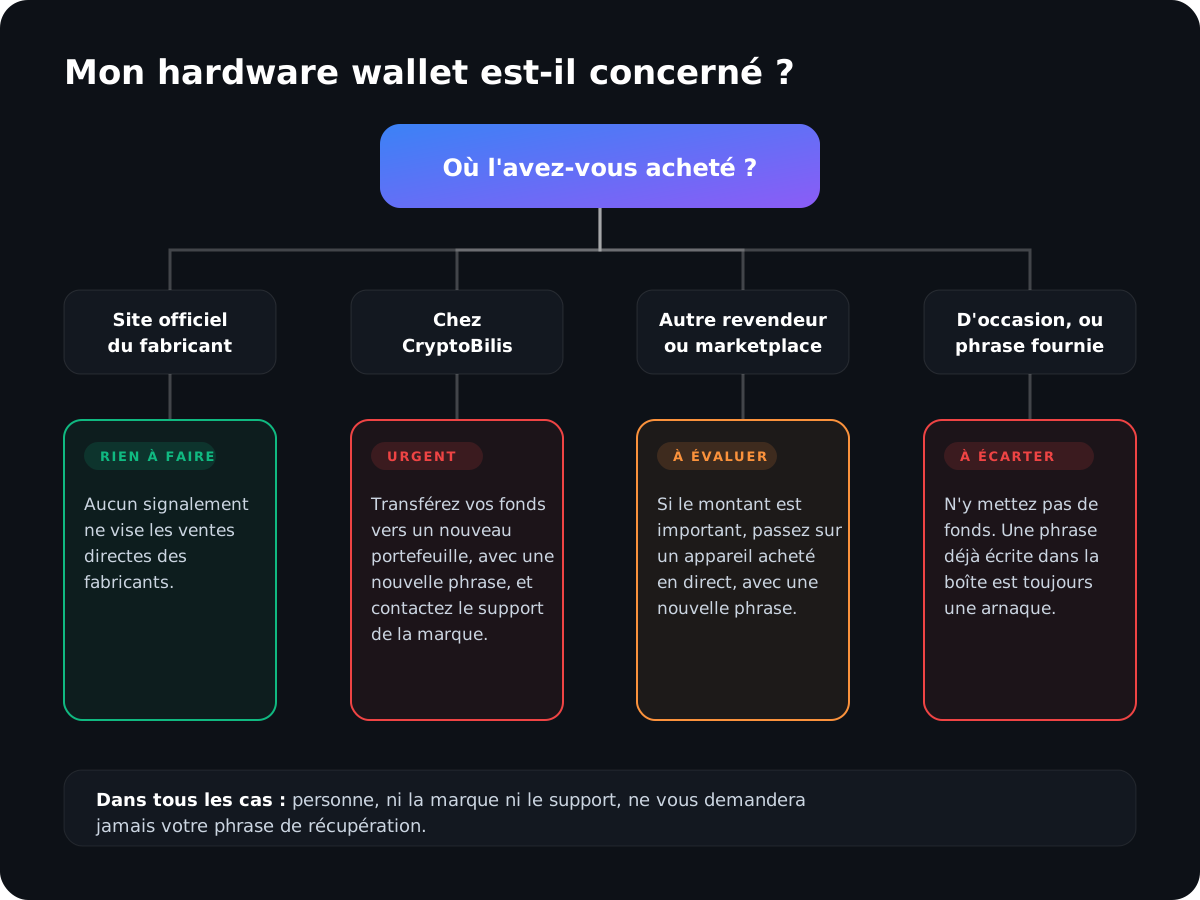
Pour savoir si votre appareil est concerné, suivez cet arbre de décision :
Pour aller plus loin, voyez comment sécuriser son portefeuille crypto en 2026 et notre guide cold storage vs hot wallet.
En vidéo : où garder ses cryptos pour ne pas tout perdre ? Sur la chaîne Cryptolyze, Thibaut passe en revue les solutions de garde, du hardware wallet à l'exchange, et ce qui peut réellement vous faire tout perdre.
Notre avis
Les fondateurs disent avoir perdu la main en mars et avoir prévenu les fournisseurs. Les implants, eux, n'ont été découverts qu'en octobre, par des vols. Entre les deux, les acheteurs ont continué de commander chez un revendeur affiché comme officiel.
Aucun acheteur ne pouvait voir ce changement depuis sa commande. C'est la vraie leçon : vous ne contrôlez pas ce qui se passe chez un intermédiaire, ni qui le dirige. Vous contrôlez, en revanche, le nombre d'intermédiaires entre l'usine et vous. Le bon chiffre est zéro.
La sécurité fait partie de la structure d'un portefeuille, pas d'une option à ajouter après. La formation RIFT-360 couvre la répartition des points de garde, le cold storage et la construction d'une allocation qui tient dans la durée, avec la méthode que nos coachs appliquent sur les portefeuilles de nos membres.
FAQ
Qu'est-ce que CryptoBilis ? Un revendeur de hardware wallets présent en Indonésie, en Malaisie et aux Philippines. Il était agréé par Ledger, Trezor et OneKey jusqu'en octobre 2026. Tous les vols confirmés par Ledger dans l'affaire des appareils piégés concernent des appareils vendus par ce revendeur.
Qui sont les fondateurs de CryptoBilis ? Arravind Prabu, présenté comme ancien PDG, et Vimalatheethan. Ils disent avoir vendu la société au début de 2026 et ne plus avoir aucun accès à ses systèmes depuis la passation de contrôle, en mars.
Qui a racheté CryptoBilis ? Des registres d'entreprise cités par la presse désignent un nouvel actionnaire. Nous ne le nommons pas : aucune enquête publique ne le met en cause, et aucune preuve ne relie à ce jour le rachat aux implants.
Le rachat explique-t-il les appareils piégés ? On ne le sait pas. Les dates coïncident, et la plupart des portefeuilles vidés ont reçu leurs fonds après le changement de propriétaire, selon Bitquery. Mais aucune preuve publique n'établit de lien.
Quelles marques sont concernées ? Ledger, avec un implant confirmé et des vols. Trezor, avec un implant signalé sur un Safe 5 mais pas encore confirmé, et aucune perte. OneKey, qui a retiré son agrément sans perte signalée.
J'ai acheté mon hardware wallet en France, suis-je concerné ? CryptoBilis vendait en Asie du Sud-Est. Si vous avez acheté sur le site officiel du fabricant, rien ne vous concerne. Si vous avez acheté chez un revendeur, en boutique ou sur une marketplace, demandez-vous combien vaut ce qui dort sur l'appareil, et envisagez de passer sur un appareil acheté en direct, avec une nouvelle phrase de récupération.
Sources : Bitcoin.com, TokenPost, The Block, CoinDesk, Help Net Security, Trezor, Decrypt, The Record, Bitquery, communications de Ledger et de OneKey sur X. Photos : Rohit Choudhari (couverture), Simon Wiedensohler, Alexandre Debiève, User_Pascal et ThisisEngineering, sur Unsplash.