Avertissement : Cet article est fourni à titre éducatif et informatif uniquement. Il ne constitue pas un conseil en investissement. Les données présentées proviennent de l'analyse interne des portefeuilles accompagnés par RIFT et de sources publiques. Consultez un professionnel agréé avant toute décision financière.
Introduction : 3,4 milliards de raisons de prendre la sécurité au sérieux
Sécuriser son portefeuille crypto n'est plus une option en 2026. C'est une obligation. Les chiffres parlent d'eux-mêmes : 3,4 milliards de dollars de cryptomonnaies ont été dérobés en 2025, un record historique selon Chainalysis. Et le détail des attaques révèle une réalité que beaucoup d'investisseurs sous-estiment : la majorité des pertes ne provient pas de failles techniques dans les protocoles, mais d'erreurs humaines. Seed phrases exposées, portefeuilles laissés sur des exchanges, liens de phishing cliqués dans l'urgence.
Chez RIFT, nous accompagnons plus de 761 investisseurs dans la structuration de leur portefeuille crypto. Et le constat est récurrent : la sécurité est le parent pauvre de la stratégie d'investissement. La plupart des investisseurs consacrent des heures à choisir les bons actifs, mais quelques minutes seulement à protéger l'ensemble. Nos analyses montrent d'ailleurs que cette négligence fait partie des erreurs crypto les plus fréquentes dans les portefeuilles que nous auditons.
Ce guide couvre l'ensemble de la chaîne de sécurité : comprendre les menaces actuelles, choisir le bon type de portefeuille, protéger sa seed phrase, mettre en place une stratégie hybride, et éviter les erreurs qui coûtent le plus cher. Chaque recommandation est concrète, applicable immédiatement, et adaptée à l'investisseur particulier, que votre portefeuille fasse 5 000 euros ou 150 000 euros.
Quel est votre niveau de sécurité actuel ? Évaluez-le en 2 minutes avec le RIFT Score →
1. Les menaces en 2026 : un panorama qui a radicalement changé
Les chiffres qui doivent alerter
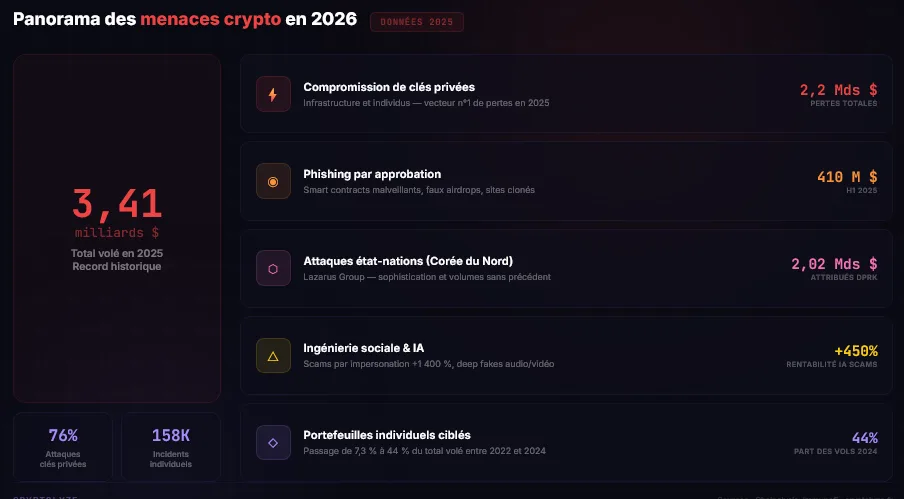
L'année 2025 a été la pire de l'histoire en termes de vols de cryptomonnaies. Voici les données consolidées, issues de Chainalysis et Immunefi :
| Indicateur | Chiffre |
|---|---|
| Total volé en 2025 | 3,41 milliards $ |
| Portefeuilles individuels compromis | 158 000 incidents, 80 000 victimes |
| Perte moyenne par incident | ~15 millions $ (vs ~5 millions $ en 2024) |
| Part des attaques infrastructures (clés privées) | 76% des pertes (2,2 milliards $) |
| Pertes liées au phishing (H1 2025) | 410 millions $ |
| Vols attribués à la Corée du Nord | 2,02 milliards $ |
Le chiffre le plus révélateur est peut-être celui-ci : les compromissions de portefeuilles individuels sont passées de 7,3% du total volé en 2022 à 44% en 2024. Les attaquants ne ciblent plus seulement les protocoles. Ils ciblent les individus. Chaque détenteur de crypto qui n'a pas mis en place les bonnes protections devient une cible potentielle.
La nature des attaques a évolué
En 2026, la menace principale n'est plus le smart contract défaillant. C'est l'ingénierie sociale. Les scams par impersonation ont explosé de 1 400% en un an. Les arnaques assistées par intelligence artificielle sont 450% plus rentables que les schémas traditionnels. Les deep fakes vidéo et audio permettent désormais de cloner l'apparence et la voix de figures connues de l'écosystème pour créer de fausses recommandations d'investissement ou des faux supports techniques.
Concrètement, cela signifie que la principale faille de sécurité de votre portefeuille, c'est vous. Et la bonne nouvelle, c'est que c'est exactement le facteur que vous pouvez contrôler.
Le phishing : la menace numéro un pour les particuliers
Le phishing crypto a atteint un niveau de sophistication sans précédent en 2025-2026. Les attaques ne se limitent plus aux emails grossiers avec des fautes d'orthographe. Voici les vecteurs les plus dangereux aujourd'hui :
Le phishing par approbation de smart contract. Vous recevez un lien vers un site qui ressemble à un protocole DeFi légitime. En signant la transaction, vous autorisez en réalité un contrat malveillant à vider votre portefeuille. Ce type d'attaque a représenté plus de 410 millions de dollars de pertes au premier semestre 2025.
Les faux airdrops. Un token apparaît dans votre wallet. En tentant de l'échanger ou d'interagir avec le site associé, vous signez une transaction qui donne accès à vos fonds. La règle : n'interagissez jamais avec un token que vous n'avez pas acheté vous-même.
Le social engineering sur Discord et Telegram. De faux comptes de support technique vous contactent après que vous avez posé une question dans un groupe public. Ils vous dirigent vers un faux site de « vérification » ou de « restauration » qui capture votre seed phrase.
Pour les investisseurs qui débutent en DeFi pour débutants, ces menaces sont encore plus dangereuses car elles exploitent le manque de familiarité avec les mécanismes de signature de transactions.
Votre portefeuille est-il exposé ? Le RIFT Score évalue gratuitement 5 dimensions de votre portefeuille crypto, dont la sécurité. Sur les 761 portefeuilles analysés, 68% présentaient au moins une faille critique de sécurité. Passer le diagnostic gratuit →
2. Hot wallet vs cold wallet : comprendre la différence fondamentale
Qu'est-ce qu'un hot wallet ?
Un hot wallet est un portefeuille connecté en permanence à Internet. MetaMask, Trust Wallet, Rabby, Phantom : ce sont tous des hot wallets. Ils prennent la forme d'applications mobiles, d'extensions de navigateur ou de logiciels desktop.
Avantages : accessibilité immédiate, interaction directe avec les applications décentralisées (DeFi, NFT, DEX), gratuit.
Risques : exposé en permanence aux malwares, keyloggers, extensions malveillantes et attaques de phishing. Si votre ordinateur ou téléphone est compromis, vos fonds sont en danger.
Pour bien comprendre les différences entre les plateformes centralisées et décentralisées auxquelles ces wallets se connectent, consultez notre comparatif CEX vs DEX.
Qu'est-ce qu'un cold wallet (hardware wallet) ?
Un cold wallet est un appareil physique, généralement de la taille d'une clé USB, qui stocke vos clés privées hors ligne. Vos clés ne quittent jamais l'appareil. Pour signer une transaction, vous devez physiquement connecter l'appareil et confirmer manuellement sur l'écran du wallet.
Avantages : isolation totale d'Internet, protection contre les malwares et le phishing, même si votre ordinateur est compromis.
Risques : perte physique de l'appareil (atténuée par la seed phrase), coût d'acquisition (59 à 279 euros).
Pourquoi la distinction est capitale
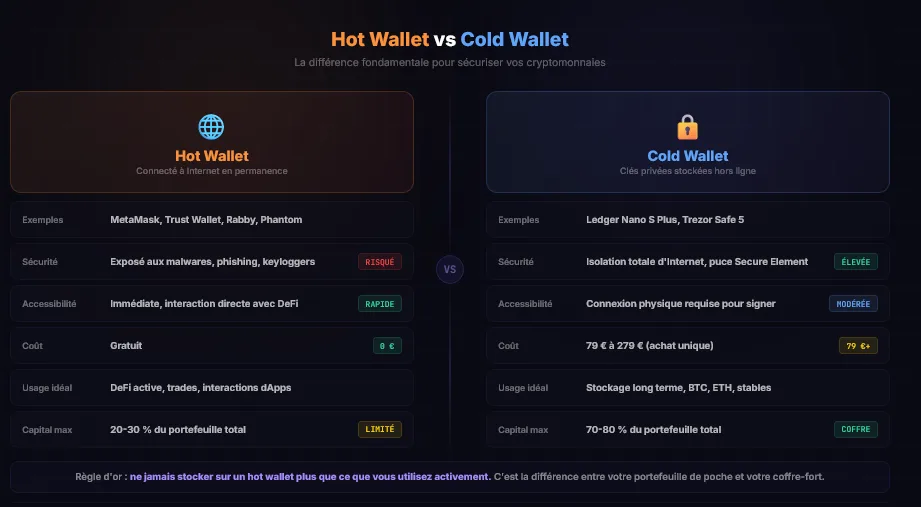
La règle est simple : ne jamais stocker sur un hot wallet plus que ce que vous utilisez activement. C'est l'équivalent de la différence entre votre portefeuille de poche et votre coffre-fort. Vous ne vous promenez pas avec 50 000 euros en cash dans la rue. Vous ne devriez pas non plus les laisser sur MetaMask.
Parmi les 761 portefeuilles que nous analysons chez RIFT, nous constatons régulièrement des investisseurs qui conservent l'intégralité de leur capital, parfois 30 000, 50 000, voire 100 000 euros, sur un seul hot wallet. C'est le premier risque à corriger, et souvent le plus simple. Ce type de déséquilibre fait partie des raisons pour lesquelles tant de portefeuilles mal structurés sont exposés à des risques évitables.
Le cas particulier de la DeFi
Si vous êtes actif en DeFi, la question de la sécurité du hot wallet devient encore plus critique. Chaque interaction avec un protocole décentralisé implique de signer des transactions et d'accorder des approbations à des smart contracts. C'est pourquoi nous recommandons de choisir soigneusement votre meilleur portefeuille DeFi en fonction de vos besoins spécifiques et de votre niveau d'expérience.
Un point essentiel : utilisez un hot wallet dédié pour vos interactions DeFi, séparé de celui qui contient vos positions plus importantes. La compartimentation est votre meilleure alliée.
3. Les hardware wallets en 2026 : Ledger vs Trezor
Le marché des hardware wallets est dominé par deux acteurs : Ledger (français) et Trezor (tchèque). Les deux offrent un niveau de sécurité élevé, mais avec des philosophies différentes.
Comparatif technique
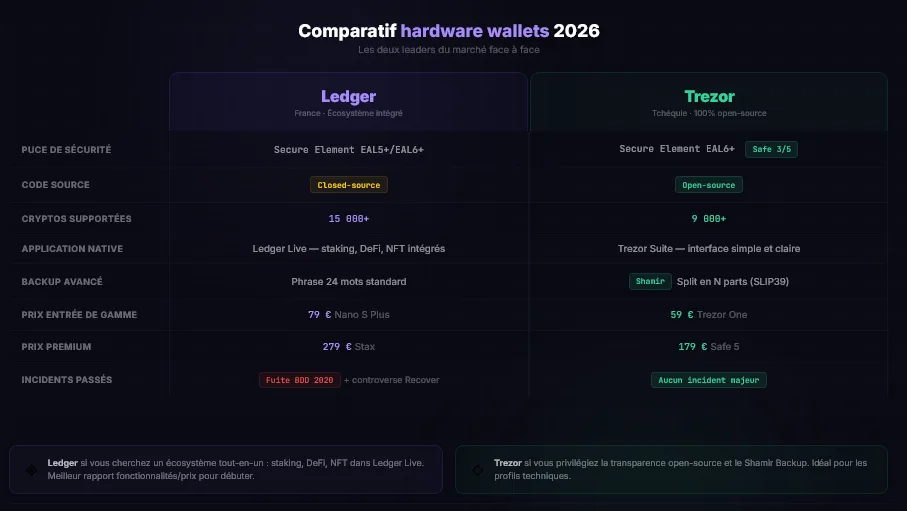
| Critère | Ledger | Trezor |
|---|---|---|
| Puce de sécurité | Secure Element EAL5+/EAL6+ | Secure Element EAL6+ (Safe 3/5) |
| Code source | Firmware closed-source | Entièrement open-source |
| Cryptos supportées | 15 000+ | 9 000+ |
| Application native | Ledger Live (staking, DeFi, NFT intégrés) | Trezor Suite (interface simple) |
| Backup avancé | Phrase 24 mots standard | Shamir Backup (SLIP39) : split en parts |
| Prix entrée de gamme | Nano S Plus : 79 euros | Trezor One : 59 euros |
| Prix premium | Stax : 279 euros | Safe 5 : 179 euros |
| Incidents passés | Fuite BDD e-commerce 2020, controverse Recover 2023 | Aucun incident client majeur |
Quel hardware wallet choisir ?
Ledger convient mieux si vous cherchez un écosystème tout-en-un : staking natif, gestion DeFi, NFT, le tout dans Ledger Live. C'est le choix le plus populaire et le plus intégré.
Trezor convient mieux si vous privilégiez la transparence : code entièrement open-source, auditable par n'importe qui. Le Shamir Backup (division de la seed en plusieurs parts) est un avantage significatif pour la sécurité avancée.
Notre recommandation : pour un investisseur qui débute avec un hardware wallet, le Ledger Nano S Plus (79 euros) offre le meilleur rapport fonctionnalités/prix. Pour un profil plus technique, le Trezor Safe 5 offre la transparence open-source avec un Secure Element de dernière génération.
Les règles d'achat incontournables
Achetez exclusivement sur le site officiel du fabricant. Jamais sur Amazon, jamais d'occasion, jamais via un lien reçu par email ou message. Un hardware wallet modifié peut contenir un firmware compromis qui volera vos fonds dès la première utilisation.
Vérifiez l'intégrité de l'emballage. Les fabricants incluent des scellés de sécurité. Si l'emballage semble ouvert ou altéré, retournez le produit immédiatement.
Initialisez vous-même le wallet. Si un hardware wallet arrive avec une seed phrase pré-remplie ou un PIN déjà configuré, c'est un signe de compromission. Un wallet neuf génère sa propre seed phrase lors de la première configuration.
4. La stratégie hybride : le standard de sécurité en 2026
Le principe
La stratégie hybride consiste à répartir votre capital entre un hot wallet (partie active) et un cold wallet (stockage long terme). C'est l'approche que nous recommandons systématiquement chez RIFT à nos clients, quel que soit leur niveau de capital. Elle s'inscrit dans une logique plus large de gestion du risque appliquée à la dimension sécuritaire du portefeuille.
La répartition recommandée
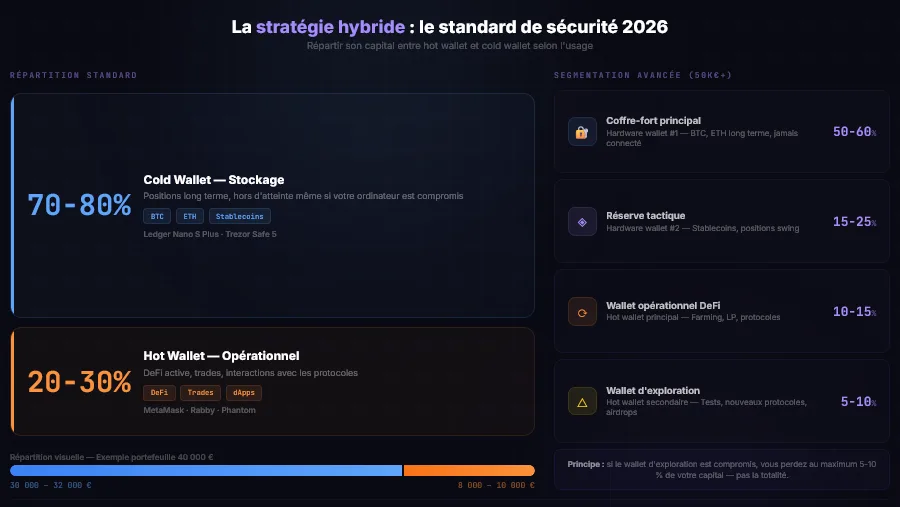
| Composante | Allocation | Usage | Exemple de wallet |
|---|---|---|---|
| Cold wallet (stockage) | 70-80% du capital | Positions long terme, BTC, ETH, stables | Ledger Nano S Plus, Trezor Safe 5 |
| Hot wallet (opérationnel) | 20-30% du capital | DeFi active, trades, interactions dApps | MetaMask, Rabby, Phantom |
Exemple concret : un investisseur avec 40 000 euros de capital crypto conserve 30 000 à 32 000 euros sur son Ledger (BTC, ETH, stablecoins en attente de déploiement) et 8 000 à 10 000 euros sur MetaMask pour ses positions DeFi actives et ses interactions avec les protocoles.
Pourquoi cette répartition fonctionne
Le hot wallet contient uniquement ce que vous êtes prêt à risquer en cas de compromission. Le cold wallet, lui, est hors d'atteinte tant que votre seed phrase reste protégée. Même si votre ordinateur est infecté par un malware, même si vous cliquez par accident sur un lien de phishing, le gros de votre capital reste en sécurité sur le hardware wallet.
C'est la même logique que le coffre-fort dans le monde physique. Et 79 euros pour un Ledger Nano S Plus, c'est moins de 0,2% d'un portefeuille de 40 000 euros. Le meilleur investissement que vous puissiez faire.
La stratégie avancée : segmentation par usage
Pour les portefeuilles supérieurs à 50 000 euros, une segmentation plus fine est pertinente :
| Segment | Allocation | Wallet | Usage |
|---|---|---|---|
| Coffre-fort principal | 50-60% | Hardware wallet #1 | BTC, ETH long terme, jamais connecté |
| Réserve tactique | 15-25% | Hardware wallet #2 | Stablecoins, positions swing |
| Wallet opérationnel DeFi | 10-15% | Hot wallet principal | Farming, LP, interactions protocoles |
| Wallet d'exploration | 5-10% | Hot wallet secondaire | Tests, nouveaux protocoles, airdrops |
Cette segmentation limite l'impact d'une compromission à une fraction de votre portefeuille. Si votre wallet d'exploration est compromis lors d'une interaction avec un protocole malveillant, vous perdez au maximum 5 à 10% de votre capital, pas la totalité.
De « critique » à « maîtrisé » : la transformation sécurité la plus fréquente Nos coachs ont accompagné plus de 761 investisseurs dans la restructuration de leur portefeuille. Le score de sécurité moyen passe de 2/5 à 4,5/5 en moins de 4 semaines. Faire mon diagnostic RIFT Score → Gratuit, 2 minutes, plus de 3 000 diagnostics réalisés
5. Protéger sa seed phrase : la règle absolue
Qu'est-ce que la seed phrase ?
Votre seed phrase (ou phrase de récupération) est une suite de 12 ou 24 mots générée lors de la création de votre wallet. Elle est la clé maîtresse de tous vos fonds. Quiconque possède cette phrase peut accéder à l'intégralité de votre portefeuille, depuis n'importe quel appareil, à tout moment.
C'est à la fois la meilleure et la pire caractéristique de la crypto : vous êtes votre propre banque. Mais si vous perdez la clé du coffre, personne ne peut la retrouver pour vous.
Les règles non négociables
Notez-la sur un support physique, papier ou métal. Jamais en photo sur votre téléphone. Jamais dans un fichier texte sur votre ordinateur. Jamais dans un email ou un cloud. Jamais dans un gestionnaire de mots de passe en ligne.
Stockez-la dans un lieu sûr et séparé de votre hardware wallet. Un coffre-fort, un compartiment sécurisé. Si possible, répartissez des copies dans deux emplacements physiques distincts (par exemple, votre domicile et celui d'un proche de confiance).
Ne la saisissez jamais en ligne. Aucun service légitime, Ledger, Trezor, MetaMask, votre banque, ne vous demandera jamais votre seed phrase. Si un site, un email ou un message vous la demande, c'est une arnaque. Sans exception. Pas de « vérification de sécurité ». Pas de « mise à jour obligatoire ». Aucun prétexte.
Envisagez un support métallique. Les seed phrases notées sur papier sont vulnérables au feu et à l'eau. Des supports en acier inoxydable (Cryptosteel, Billfodl, SeedPlate) permettent de graver les mots de manière permanente. Coût : 50 à 100 euros. Durée de vie : théoriquement illimitée.
Considérez le Shamir Backup (disponible sur Trezor). Au lieu d'une phrase unique de 24 mots, votre seed est divisée en plusieurs parts (par exemple 5), dont un seuil minimum (par exemple 3) est nécessaire pour reconstituer l'accès. C'est l'équivalent d'un coffre à clé multiple : même si un voleur trouve une part, elle est inutile seule.
L'erreur la plus fréquente
Parmi les investisseurs que nous accompagnons, l'erreur numéro un est la seed phrase stockée dans les notes du téléphone ou dans un fichier « motsdepasse.txt » sur le bureau de l'ordinateur. C'est exactement ce que recherchent les malwares spécialisés en crypto. En 2025, les wallet drainers, des scripts malveillants qui scannent votre appareil à la recherche de seed phrases, ont causé des centaines de millions de dollars de pertes.
Le test de récupération : une étape obligatoire
Une seed phrase qui n'a jamais été testée est un plan de secours non vérifié. Voici la procédure :
- Configurez votre hardware wallet et notez la seed phrase.
- Envoyez un petit montant (10 euros) vers le wallet.
- Réinitialisez le wallet aux paramètres d'usine.
- Restaurez le wallet en utilisant votre seed phrase.
- Vérifiez que le solde est intact et que l'adresse correspond.
Si cette procédure réussit, vous savez que votre backup fonctionne. Si elle échoue, vous l'avez découvert avec 10 euros plutôt qu'avec 10 000 euros.
6. L'authentification à deux facteurs (2FA) : votre deuxième ligne de défense
Pourquoi la 2FA est indispensable
Même avec un mot de passe robuste et unique, votre compte peut être compromis par une fuite de données, un keylogger ou une attaque de phishing. La 2FA ajoute une couche de vérification supplémentaire : pour se connecter, il faut non seulement le mot de passe, mais aussi un code généré par un appareil que vous possédez physiquement.
Hiérarchie des méthodes 2FA (de la plus sûre à la moins sûre)
| Méthode | Niveau de sécurité | Description |
|---|---|---|
| Clé physique (YubiKey) | Excellent | Appareil USB, immunisé au phishing |
| Application (Google Authenticator, Authy) | Bon | Codes temporaires générés localement |
| SMS | Faible | Vulnérable au SIM swapping |
| Très faible | Dépend de la sécurité du compte email |
Le SIM swapping expliqué. Un attaquant contacte votre opérateur téléphonique en se faisant passer pour vous, transfère votre numéro sur une nouvelle carte SIM, et reçoit vos codes 2FA par SMS. En 2025, cette technique a été utilisée dans des dizaines d'attaques ciblées contre des détenteurs de crypto, certaines dépassant le million de dollars de pertes.
Configuration recommandée
Exchanges et plateformes : activez la 2FA par application (Google Authenticator ou Authy) sur tous vos comptes. Si la plateforme supporte les clés physiques (YubiKey), utilisez-les.
Email principal : votre email est le maillon faible. S'il est compromis, un attaquant peut réinitialiser la plupart de vos comptes. Protégez-le avec la 2FA la plus forte possible.
Gestionnaire de mots de passe : utilisez Bitwarden, 1Password ou KeePass pour générer et stocker des mots de passe uniques de 20+ caractères pour chaque service. Le gestionnaire lui-même doit être protégé par un mot de passe maître solide et la 2FA.
Sauvegardez vos codes de récupération 2FA sur support physique, comme pour votre seed phrase. Si vous perdez votre téléphone, vous devez pouvoir restaurer votre 2FA.
7. Les 7 erreurs de sécurité les plus coûteuses
Erreur #1 : Laisser ses cryptos sur un exchange
Rappel des précédents : Mt. Gox (2014, 850 000 BTC perdus), QuadrigaCX (2019, 190 millions $ inaccessibles), FTX (2022, 8 milliards $ de fonds clients disparus), Bybit (2025, 1,5 milliard $ volé en une seule attaque). Votre crypto sur un exchange n'est pas votre crypto. C'est une créance.
La règle « Not your keys, not your coins » n'a jamais été aussi pertinente. Conservez sur un exchange uniquement ce dont vous avez besoin pour vos opérations de trading à court terme.
Depuis, certaines plateformes ont ajouté des filets de sécurité chiffrés et publics : OKX propose par exemple depuis septembre 2026 un programme de remboursement jusqu'à 500 000 € en cas de piratage de compte, détaillé (paliers et exclusions compris) dans OKX Shield expliqué. Ça n'annule pas la règle ci-dessus, mais ça vaut le coup de savoir ce qui existe.
Erreur #2 : Utiliser le même mot de passe partout
Si un seul service est compromis (et les fuites de données sont quotidiennes), tous vos comptes sont exposés. Les attaquants utilisent des outils automatisés pour tester les combinaisons email/mot de passe fuitées sur des centaines de services en quelques minutes.
Erreur #3 : Négliger la 2FA ou utiliser les SMS
Comme détaillé dans la section précédente, l'authentification à deux facteurs par SMS est vulnérable au SIM swapping. Le surcoût d'une application 2FA est nul (gratuit) et le gain en sécurité est considérable.
Erreur #4 : Signer des transactions sans les lire
En DeFi, chaque interaction vous demande de signer une transaction. Lisez ce que vous signez. Les approbations illimitées (infinite approve) sur des smart contracts inconnus sont un vecteur d'attaque majeur. Révoquez régulièrement vos approbations via Revoke.cash ou l'onglet approbations de votre explorateur de blocs.
Erreur #5 : Acheter un hardware wallet d'occasion ou sur un marketplace
Un wallet préconfiguré par un tiers peut contenir un firmware modifié. Site officiel uniquement. Si vous trouvez un « bon deal » sur Amazon ou LeBonCoin, c'est probablement parce que quelqu'un a modifié l'appareil.
Erreur #6 : Ne pas tester avec un petit montant d'abord
Avant d'envoyer 10 000 euros vers votre nouveau hardware wallet, envoyez d'abord 10 euros. Vérifiez que le processus fonctionne, que l'adresse est correcte, que vous savez restaurer votre wallet depuis la seed phrase. Testez la catastrophe avant qu'elle n'arrive.
Erreur #7 : Ignorer les mises à jour firmware
Les fabricants de hardware wallets publient des mises à jour qui corrigent des vulnérabilités. Installez-les systématiquement, mais uniquement via l'application officielle (Ledger Live ou Trezor Suite). Ne cliquez jamais sur un lien de mise à jour reçu par email, c'est un vecteur de phishing classique.
Ces erreurs se recoupent largement avec les failles identifiées dans nos audits de portefeuilles. La sécurité et la structure sont les deux faces d'une même pièce.
8. La checklist opérationnelle de sécurité
Sécurité quotidienne
- Vérifier l'URL avant chaque connexion à un exchange ou un protocole DeFi
- Ne jamais cliquer sur un lien reçu par email ou message direct
- Vérifier la source de chaque transaction avant de signer
- Ne pas interagir avec des tokens non sollicités dans votre wallet
Sécurité hebdomadaire
- Vérifier vos approbations de smart contracts via Revoke.cash
- Contrôler les transactions récentes sur vos adresses via un explorateur de blocs
- Mettre à jour votre navigateur et vos extensions de wallet
Sécurité mensuelle
- Vérifier que vos sauvegardes de seed phrase sont intactes et accessibles
- Mettre à jour le firmware de votre hardware wallet si disponible
- Auditer la répartition de vos fonds entre hot wallet et cold wallet
- Revoir les permissions de vos comptes (sessions actives, appareils autorisés)
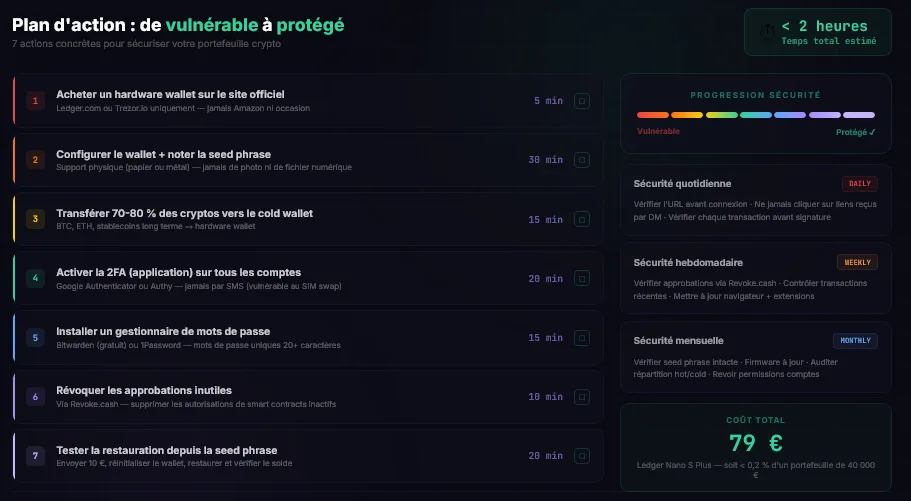
Plan d'action immédiat : passez de vulnérable à protégé en 2 heures
| Priorité | Action | Temps estimé |
|---|---|---|
| 1 | Acheter un hardware wallet sur le site officiel | 5 min |
| 2 | Configurer le wallet, noter la seed phrase sur support physique | 30 min |
| 3 | Transférer 70-80% de vos cryptos vers le cold wallet | 15 min |
| 4 | Activer la 2FA (application, pas SMS) sur tous vos comptes | 20 min |
| 5 | Installer un gestionnaire de mots de passe | 15 min |
| 6 | Révoquer les approbations inutiles via Revoke.cash | 10 min |
| 7 | Tester la restauration de votre wallet depuis la seed phrase | 20 min |
En moins de deux heures, vous passez d'un portefeuille vulnérable à un portefeuille structuré et protégé. Le coût total : 79 euros pour un Ledger Nano S Plus. Soit moins de 0,2% d'un portefeuille de 40 000 euros.
Vous voulez une méthode structurée pour sécuriser et optimiser votre portefeuille ?
9. FAQ : les questions fréquentes sur la sécurité crypto
Un hardware wallet peut-il être piraté ?
Le risque est extrêmement faible si vous achetez sur le site officiel et si votre seed phrase reste protégée. La puce Secure Element rend l'extraction des clés privées quasi impossible, même avec un accès physique à l'appareil. La vraie vulnérabilité est toujours humaine : phishing, seed phrase exposée, firmware non officiel.
Que se passe-t-il si je perds mon hardware wallet ?
Rien, tant que vous avez votre seed phrase. Vous achetez un nouveau wallet (même marque ou différente, peu importe), vous restaurez avec votre phrase de 24 mots, et vous retrouvez l'intégralité de vos fonds. C'est la puissance du standard BIP-39 : votre seed phrase est universelle.
Faut-il plusieurs hardware wallets ?
Pour un capital supérieur à 50 000 euros, c'est recommandé. Vous pouvez séparer votre portefeuille en plusieurs wallets avec des seed phrases différentes, chacune stockée dans un lieu distinct. Si l'une est compromise, le reste est protégé.
MetaMask est-il sûr ?
MetaMask est sûr dans la mesure où vous l'utilisez correctement : extension officielle uniquement (vérifiez l'éditeur), interactions avec des protocoles vérifiés, et surtout, pas de stockage de gros montants. MetaMask est un outil opérationnel, pas un coffre-fort.
Comment savoir si j'ai été compromis ?
Vérifiez régulièrement vos approbations de tokens via Revoke.cash. Surveillez les transactions inattendues sur votre adresse via un explorateur de blocs (Etherscan, Solscan). Si vous suspectez une compromission, transférez immédiatement vos fonds vers un nouveau wallet avec une nouvelle seed phrase.
La DeFi est-elle trop risquée en termes de sécurité ?
Pas nécessairement, mais elle exige plus de vigilance. Chaque interaction avec un protocole DeFi implique de signer des transactions et d'accorder des approbations. En utilisant un wallet dédié avec des fonds limités et en vérifiant chaque transaction, les risques sont maîtrisables. Les bonnes pratiques spécifiques à la DeFi sont détaillées dans la section 2 de ce guide.
Quel budget prévoir pour une sécurité complète ?
Le strict minimum : 79 euros (Ledger Nano S Plus) + 0 euro (gestionnaire de mots de passe gratuit type Bitwarden) + 0 euro (application 2FA gratuite). Pour une protection optimale avec support métallique pour la seed phrase et clé YubiKey : comptez environ 200 à 250 euros au total. C'est un investissement ponctuel qui protège l'intégralité de votre capital.
Conclusion : la sécurité est un investissement, pas une dépense
La sécurité de votre portefeuille crypto n'est pas un sujet technique réservé aux experts. C'est la fondation sur laquelle repose l'intégralité de votre stratégie d'investissement. Vous pouvez avoir la meilleure allocation, les meilleurs points d'entrée, la meilleure gestion du risque : si vos fonds sont compromis, tout le reste est sans objet.
Les 3,4 milliards de dollars volés en 2025 ne l'ont pas été par des hackers surhumains. Ils l'ont été, pour l'essentiel, parce que des investisseurs n'avaient pas mis en place des protections qui prennent moins de deux heures à configurer.
Ne soyez pas cette statistique. Structurez votre sécurité comme vous structurez votre portefeuille : avec méthode, rigueur et anticipation. C'est d'ailleurs la première étape vers l'objectif de devenir autonome dans la gestion de ses cryptomonnaies.
Prêt à sécuriser votre portefeuille ?
- Option rapide : Diagnostiquez votre niveau de sécurité en 2 min →
- Option approfondie : Échangez avec un coach lors d'un appel découverte gratuit →
Article mis à jour le 15 mars 2026. Les informations présentées sont à titre éducatif et informatif uniquement et ne constituent pas un conseil en investissement. Les performances passées ne préjugent pas des performances futures. Consultez un professionnel agréé avant toute décision financière.
Sources : Chainalysis 2024-2025 Crypto Crime Reports, Immunefi 2025 DeFi Security Report, Security.org 2026 Cryptocurrency Adoption Report, CoinDesk Security Analysis 2025-2026.