Le 24 septembre 2026 à 18 h 31 UTC, les systèmes de sécurité de Bitget ont détecté des transferts non autorisés depuis plusieurs de ses hot wallets. Quelques heures plus tard, la PDG Gracy Chen confirmait le chiffre : 351,6 millions de dollars exposés, arrondis à 352 millions par la plupart des médias. Si le montant se confirme, c'est le plus gros vol crypto de l'année 2026, devant les quelque 319 millions de dollars en bitcoin siphonnés sur le Liquid Network de Blockstream le 6 septembre.
Bitget assure que les fonds des utilisateurs sont en sécurité, que ses cold wallets n'ont pas été touchés et que la perte sera absorbée par son fonds de protection. C'est probablement vrai. Mais ce n'est pas la bonne question. La bonne question, c'est celle que ce piratage pose à chaque investisseur qui laisse l'essentiel de son capital sur une plateforme : si demain c'était votre exchange, et si le fonds de protection n'était pas assez gros, qu'est-ce qui vous resterait ?
Vos cryptos sont-elles toutes au même endroit ? Le RIFT Score évalue en 3 minutes la robustesse de votre portefeuille, sécurité et répartition des points de garde comprises. Gratuit.
Ce qui s'est passé
Les premiers signaux sont venus de l'extérieur. Des chercheurs indépendants ont repéré des mouvements inhabituels sur des portefeuilles de Bitget : environ 183 millions de dollars dans un premier relevé, 178 millions suivis par l'analyste on-chain Emmett Gallic. Le chiffre a presque doublé une fois que Bitget a communiqué le montant réel.
Les actifs sortis couvrent plusieurs réseaux : de l'ETH, du BNB, de l'AVAX, de l'XRP et de l'USDT, selon les relevés publiés par CoinDesk et Cointelegraph.
Comment les attaquants sont passés. Les attaquants ont compromis « un système backend critique de notre infrastructure de portefeuilles », l'ont utilisé pour usurper des données de transaction, puis ont déclenché le processus d'autorisation de Bitget pour faire sortir les fonds, selon les mots de Gracy Chen rapportés par CoinDesk. En clair : le système de signature a validé des transferts qui avaient l'air légitimes, parce que les informations qu'on lui présentait avaient été falsifiées en amont.
Deux précisions comptent. D'abord, les clés privées n'ont pas été volées : Bitget écarte explicitement cette hypothèse, ce qui distingue ce piratage des scénarios les plus graves, où l'attaquant garde la main sur les portefeuilles. Ensuite, « ils n'ont pas falsifié les demandes de retrait des utilisateurs », a précisé la PDG. Les comptes clients n'ont pas été piratés un par un. C'est l'infrastructure interne de l'exchange qui a été retournée contre lui. La méthode d'intrusion exacte reste en cours d'investigation, et un rapport technique complet doit suivre.
Ce qui a tenu. Bitget fonctionne avec une architecture de portefeuilles à trois niveaux : hot wallets (connectés en permanence, pour les retraits courants), warm wallets (niveau intermédiaire) et cold wallets (hors ligne, pour l'essentiel des réserves). « Les cold wallets restent entièrement sécurisés. La brèche n'a touché qu'une partie des couches hot wallet et warm wallet », a indiqué Gracy Chen. Elle affirme aussi que la fuite est contenue : « Aucun autre transfert non autorisé n'est possible. » Selon Cointelegraph, une partie des fonds volés aurait déjà été récupérée, sans montant communiqué à ce stade.
Ce qui a été coupé. Les dépôts et le trading sont restés ouverts, mais les retraits ont été gelés « par précaution », le temps de la revue de sécurité. Et aucune date de reprise n'est annoncée : Bitget dit qu'il ne s'engagera pas « sur un délai que nous ne pouvons pas garantir ». Retenez ce détail, on y revient plus bas.
La piste nord-coréenne
Le lendemain, Gracy Chen a publiquement évoqué la Corée du Nord : « Nous avons identifié certaines adresses IP qui correspondent aux choix de VPN d'un groupe de la RPDC », a-t-elle déclaré, ajoutant que le schéma de l'attaque « ressemble beaucoup à ce que l'équipe nord-coréenne a fait auparavant ».
Le traçage on-chain va dans le même sens. L'analyste Specter a suivi une partie de l'XRP volé : 20 millions d'XRP sortis du portefeuille initial, fragmentés en plusieurs sauts, puis passés côté Ethereum via NEAR Intents. Au bout de la chaîne, une adresse Ethereum a reçu 68 808 USDT depuis un portefeuille déjà lié à un autre piratage, étiqueté « AFX Exploiter ». Le même portefeuille a servi à alimenter en gas une adresse de cet ancien exploit.
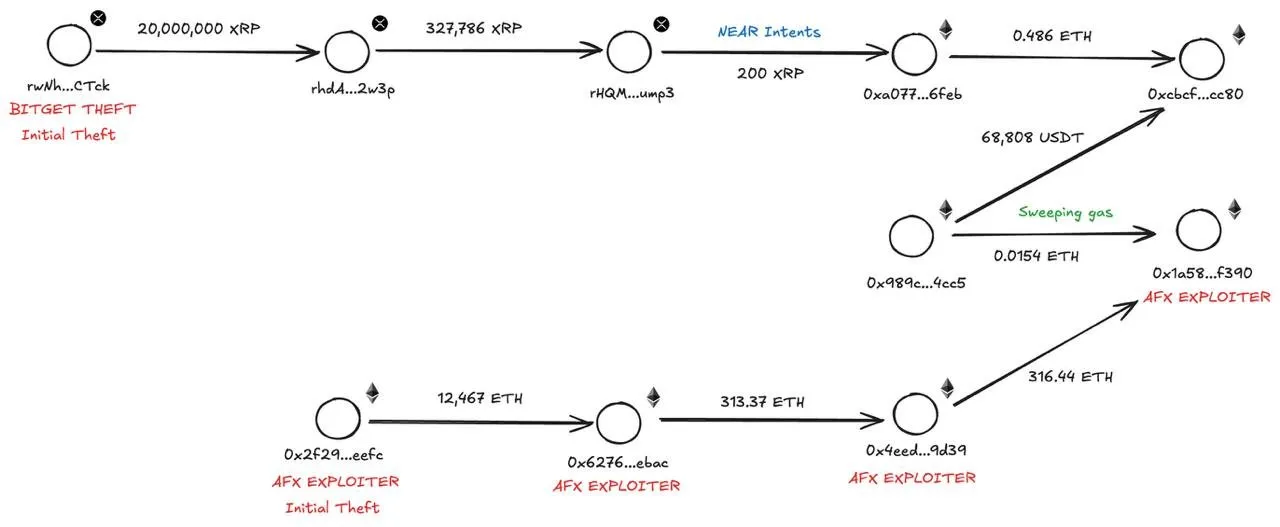
Ce genre de recoupement ne vaut pas preuve judiciaire, mais il est cohérent avec le mode opératoire habituel. Les hackers nord-coréens auraient dérobé 2,02 milliards de dollars en crypto sur l'année 2025, dont le piratage de Bybit d'environ 1,5 milliard, attribué par le FBI au groupe Lazarus. Les plateformes centralisées sont leur cible de prédilection pour une raison simple : c'est là que les fonds sont concentrés.
Réaction du marché : presque rien
Le token BGB, émis par Bitget, a d'abord chuté nettement avant de se reprendre partiellement, en baisse de 2,9 % au moment de la publication de CoinDesk. Bitcoin et Ether sont restés quasiment stables sur 24 heures (respectivement -0,29 % et -0,2 %).
Cette absence de panique est un signal en soi. Le marché a intégré qu'un exchange de cette taille peut encaisser une perte de 350 millions sans faire faillite, parce que son fonds de protection affiche plus de 464 millions de dollars. C'est rassurant pour Bitget. C'est aussi ce qui rend la leçon facile à oublier.
Et si vous êtes en France ?
Rappel utile : Bitget a cessé ses services pour les résidents français le 31 mars 2026, faute d'agrément MiCA ou d'enregistrement PSAN (le contexte complet est dans notre article sur la fermeture de Bitget en France). Si vous avez suivi le mouvement à ce moment-là, vous n'êtes pas exposé directement à ce piratage.
Si vous avez encore des fonds sur un compte Bitget pour une raison ou une autre, trois réflexes :
- Ne cliquez sur aucun lien reçu par e-mail, SMS ou Telegram promettant un remboursement, une « vérification de compte » ou un formulaire de réclamation. Chaque piratage médiatisé est suivi d'une vague de phishing qui usurpe la plateforme touchée. Passez uniquement par l'application ou le site officiel.
- Attendez le rapport d'incident et la reprise officielle des retraits, puis rapatriez vos fonds vers une plateforme autorisée en France ou vers votre propre wallet.
- Téléchargez votre historique de transactions avant toute chose. Il vous servira pour vos déclarations fiscales et pour justifier l'origine de vos fonds.
La vraie leçon : un exchange n'est pas un coffre-fort
On peut lire ce piratage de deux façons. La lecture rassurante : les cold wallets ont tenu, le fonds de protection couvre la perte, personne ne perd un centime. La lecture lucide : une plateforme de premier plan, avec une architecture de sécurité à trois niveaux, s'est fait vider 352 millions de dollars en quelques heures, et ses clients ont perdu l'accès à leurs retraits du jour au lendemain, sans savoir quand ils le retrouveront.
Regardez aussi le mode opératoire. Personne n'a volé de clé privée. Il a suffi de tromper le système qui décide quels transferts sont légitimes. Vous n'avez aucune visibilité sur ce système, aucun moyen de l'auditer, et aucune prise sur sa robustesse. C'est précisément ce que vous acceptez quand vous confiez vos clés à un tiers.
Les deux lectures sont vraies en même temps. Mais c'est la seconde qui doit guider la façon dont vous organisez votre capital.
Sur un exchange, vous ne possédez pas vos cryptos
Quand vous laissez vos BTC sur une plateforme, vous ne détenez pas des bitcoins. Vous détenez une créance sur l'exchange, une ligne dans sa base de données qui dit qu'il vous doit tant de BTC. Les clés privées, c'est lui qui les a. C'est tout le sens du vieil adage « not your keys, not your coins », et c'est la raison pour laquelle les exchanges crypto ne sont pas des banques : pas de garantie des dépôts à 100 000 € comme sur un compte courant, pas de filet public si la plateforme s'effondre.
Dans le cas de Bitget, le fonds de protection a suffi. Dans le cas de Mt. Gox en 2014 ou de FTX en 2022, il n'y avait rien pour amortir le choc, et les clients ont attendu des années pour récupérer une fraction de ce qu'ils avaient. Un fonds de protection est une promesse commerciale, pas une obligation légale : sa taille, ses conditions et son existence même dépendent de la plateforme.
Le risque ne se limite pas au piratage
Un piratage n'est qu'une des façons de perdre l'accès à des fonds laissés sur une plateforme. Les autres sont moins spectaculaires, mais tout aussi réelles :
- La suspension des retraits, comme ici, pendant une durée que personne ne peut vous garantir, pas même la plateforme.
- La faillite ou la fraude interne, le scénario FTX.
- La fermeture réglementaire, que les clients français de Bitget, Bybit ou KuCoin ont vécue cette année.
- Le gel de compte pour une vérification KYC ou une procédure de conformité.
Aucun de ces scénarios n'est rare. Et dans chacun d'eux, la question n'est pas de savoir si la plateforme est « sérieuse », mais combien de votre capital en dépend au moment où ça arrive.

La règle que nous appliquons chez RIFT
Faites exactement ce que Bitget fait avec ses propres réserves, à votre échelle : gardez en ligne seulement ce dont vous avez besoin pour agir, et mettez le reste hors ligne.
- Sur l'exchange : le montant que vous tradez activement ou que vous comptez utiliser à court terme. Pour la plupart des investisseurs long terme, c'est une petite fraction du portefeuille.
- Sur un hardware wallet (cold wallet) : tout ce que vous détenez dans une logique de conservation. Vos clés privées ne quittent jamais l'appareil, et un piratage de plateforme ne peut pas y toucher.
- Votre seed phrase : sur papier ou sur métal, jamais en photo, jamais dans le cloud, jamais dans un gestionnaire de mots de passe.
Pour aller plus loin sur la mise en place, notre guide cold storage vs hot wallet détaille la stratégie hybride, et comment sécuriser son portefeuille crypto en 2026 couvre les menaces actuelles, du phishing au drainer.
Passer vos cryptos long terme en cold storage Un hardware wallet coûte moins cher qu'une seule mauvaise journée sur un exchange. Si vous hésitez entre les modèles, notre guide quelle Ledger choisir fait le tri selon votre profil.
👉 Commander une Ledger (-10 % + BTC offert avec le code MICA10) lien affilié · 📘 Détails de l'offre MICA10
Et pour la partie qui reste sur une plateforme
Garder une partie de son capital sur un exchange n'a rien d'anormal : il en faut bien un pour acheter, vendre et convertir en euros. Autant choisir une plateforme autorisée à opérer en France, avec un historique de sécurité solide et des garanties explicites. Kraken, qui détient une licence MiCA et conserve la très grande majorité des actifs clients en cold storage, n'a par exemple jamais subi de piratage majeur depuis sa création. OKX a de son côté lancé en septembre un programme de remboursement jusqu'à 500 000 € en cas de piratage de compte, détaillé (paliers et exclusions compris) dans OKX Shield expliqué.
Ces garanties réduisent le risque. Elles ne le suppriment pas. Même sur la meilleure plateforme du marché, la règle ne change pas : ce qui n'a pas besoin d'être sur l'exchange n'a rien à y faire.
Notre avis
La gestion de crise de Bitget est, sur le papier, plutôt bonne : communication rapide, montant assumé, clés privées intactes, cold wallets préservés, fuite contenue, perte couverte, rapport technique promis. C'est mieux que ce que beaucoup de plateformes ont fait par le passé.
Mais le fait qu'un exchange bien géré se fasse quand même vider de 352 millions de dollars dit l'essentiel. La sécurité d'une plateforme n'est pas un paramètre que vous contrôlez. La quantité de capital que vous y laissez, si. Chez RIFT, dans les portefeuilles que nous accompagnons, c'est l'un des premiers déséquilibres que nous corrigeons : il est simple à régler, et il protège contre une famille entière de risques d'un seul coup.
La sécurité fait partie de la structure d'un portefeuille, pas d'une option à ajouter après. La formation RIFT-360 couvre la répartition des points de garde, le risque de contrepartie et la construction d'une allocation qui tient dans la durée, avec la méthode que nos coachs appliquent sur les portefeuilles de nos membres.
FAQ
Combien Bitget a-t-il perdu dans ce piratage ? Bitget a confirmé 351,6 millions de dollars exposés, arrondis à 352 millions. Les premières estimations externes tournaient autour de 180 millions avant la communication officielle de la plateforme.
Les fonds des utilisateurs de Bitget sont-ils perdus ? Selon Bitget, non. Les cold wallets n'ont pas été touchés et la perte est couverte par le fonds de protection des utilisateurs, qui affiche plus de 464 millions de dollars. Les retraits restent en revanche gelés, sans date de reprise annoncée.
Comment les pirates ont-ils procédé ? Ils ont compromis un système backend de l'infrastructure de portefeuilles de Bitget pour usurper des données de transaction, puis ont fait valider les transferts par le processus d'autorisation de la plateforme. Aucune clé privée n'a été volée, selon Bitget.
Qui est derrière le piratage de Bitget ? Rien n'est officiellement établi, mais la PDG Gracy Chen évoque la Corée du Nord, sur la base d'adresses IP correspondant aux VPN utilisés par un groupe de la RPDC. Le traçage on-chain de l'analyste Specter relie aussi une partie des fonds à un portefeuille lié à un piratage antérieur.
Je suis en France, suis-je concerné ? Normalement non : Bitget a cessé ses services pour les résidents français le 31 mars 2026. Si vous avez encore des fonds sur la plateforme, attendez la reprise officielle des retraits pour les rapatrier, et méfiez-vous de tout message non sollicité promettant un remboursement.
Faut-il retirer toutes ses cryptos des exchanges ? Pas forcément toutes. Il est normal de garder sur une plateforme régulée ce que vous tradez ou comptez utiliser à court terme. Le reste, c'est-à-dire tout ce que vous conservez sur le long terme, a sa place sur un hardware wallet dont vous seul détenez les clés.